web服务器是什么
WEB服务器也称为WWW(WORLD WIDE WEB)服务器,主要功能是提供网上信息浏览服务。可以处理浏览器等Web客户端的请求并返回相应响应,Web服务器只负责处理HTTP协议,只能发送静态页面的内容。而JSP...

 2022年3月20日 20:29
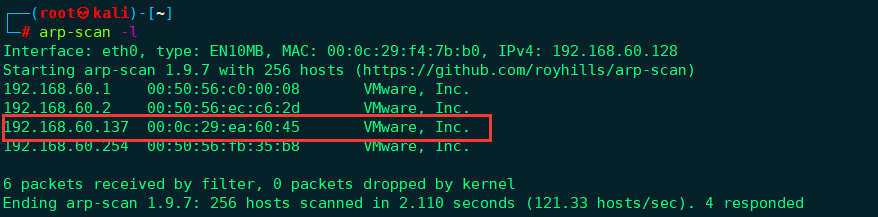
kali渗透综合靶机–DC-9靶机
环境准备 靶机环境搭建攻击渗透机: kali IP地址:192.168.60.128靶机:DC-9 IP地址未知靶机下载地址:http://www.vulnhub.com/entry/dc-9,412/ 信息搜集 扫描主机IP,或者直接 arp-scan -l nma...
2024年2月28日 20:21
博华网龙安全设备 cmd.php 远程命令执行漏洞
0x01 阅读须知 0x02 漏洞描述 中科博华是一家集科研、产品开发、技术服务、系统集成为一体的高科技企业,是国家商用密码产品定点生产单位,具有商用密码生产和销售许可证、3C认证、系统集成叁...
2023年1月30日 21:42
[RoarCTF 2019]Easy Java – buu刷题笔记
解题 一看是一个登录界面,尝试弱口令。密码直接爆出来了,但是FLAG不在这(这是大佬说的,我跑了半天,不知道弱密码是什么) 试了试,sql注入,半天感觉好像也不行,点一下help看看 是很熟悉的...
2022年5月31日 18:05
Vulnhub 靶场 HACKSUDO: FOG
环境 Kali: 192.168.132.131 靶机:192.168.132.146 靶机地址:http://www.vulnhub.com/entry/hacksudo-fog,697/ 一、信息收集 nmap -sP 192.168.132.0/24 nmap -p- -sC -sV 192.168.132.146 g...
2022年3月30日 20:48
-Struts2-052 远程命令执行漏洞
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现-Struts2-052 远程命令执行漏洞 Struts是Apache软件基金会(ASF)赞助的一个开源项目。它最初是Jakarta项目中的一个子项目,并在2004年3...
2023年2月6日 10:00
锐捷 NBR 路由器 guestIsUp.php 远程命令执行漏洞
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现 锐捷 NBR 路由器 guestIsUp.php 远程命令执行漏洞 锐捷网络是一家拥有包括交换机、路由器、软件、安全防火墙、无线产品、存储等全系列...
 2026年2月13日 12:53
CVE-2022-30525 Zyxel 防火墙命令注入漏洞
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现 CVE-2022-30525 Zyxel 防火墙命令注入漏洞 2022 年 5 月 12 日,Zyxel(合勤)发布安全公告,修复了其防火墙设备中未经身份验证的远程...
2023年2月12日 11:39
TerraMaster TOS exportUser.php 远程命令执行
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现 TerraMaster TOS exportUser.php 远程命令执行 TerramasterTOS是中国深圳市图美电子技术(Terramaster)公司的一款基于Linux平台的,专...
2026年2月13日 12:53
某知名品牌运维安全管理系统 getLdap 远程命令执行漏洞
漏洞简介 某知名品牌运维安全管理系统 getLdap 接口存在远程命令执行漏洞。攻击者可通过构造恶意的请求,利用该漏洞在目标服务器上执行任意命令,从而可能导致服务器被完全控制、敏感数据泄露等...
2026年3月6日 17:21
[第一章 web入门]SQL注入-1 – buu刷题笔记
打开题目,只有一段文字,不过既然题目是sql注入,而且链接上面也有参数,直接注就完了 http://bb983249-4364-4ee1-a32a-151a4c6cd37b.node4.buuoj.cn:81/index.php?id=1 也是一道比较简单的入...
2022年4月27日 19:58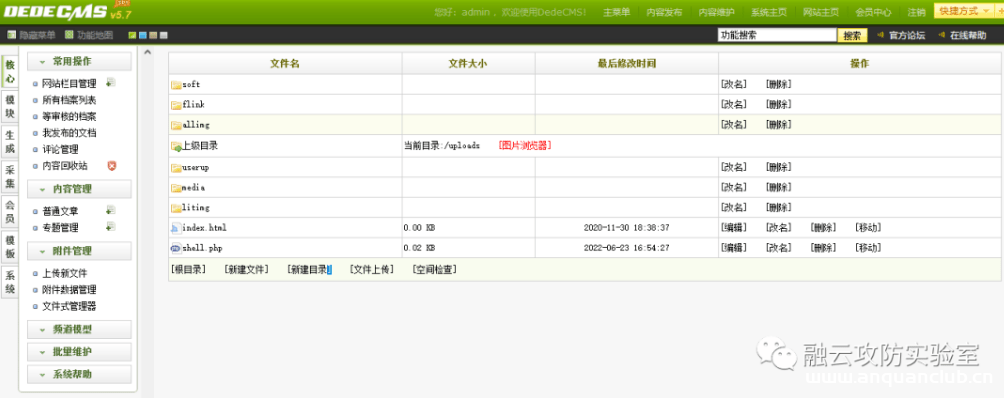
DEDECMS后台任意文件上传
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现 DEDECMS后台任意文件上传 织梦内容管理系统(Dedecms)是一款PHP开源网站管理系统。该漏洞利用需要登录后台,并且后台的账户权限是管理员...
2023年2月17日 13:59
D-Link DSL-28881A 远程命令执行
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现 D-Link DSL-28881A 远程命令执行 D-Link DSL,集无线、ADSL、路由、交换机、防火墙五大功能,DSL是一款带有路由功能的ADSL2/2+终端,它...
2026年2月13日 12:53
青龙面板command-run接口存在鉴权绕过:可获取面板账户密码、执行任意命令
漏洞描述 攻击者可在绕过身份鉴权的情况下,通过特定接口执行任意系统命令,进而获取管理员账号密码等敏感信息,对系统安全构成严重威胁。 漏洞原理 该漏洞源于青龙面板的身份验证机制存在缺陷...
2026年3月1日 15:46
[第一章 web入门]常见的搜集 – buu刷题笔记
BUUCTF:[第一章 web入门]常见的搜集 比起那些需要技巧的ctf赛题,还是感觉这种信息收集吸引人 寻找有用的信息 首先看了一下源码貌似没发现什么有价值的东西然后顾名思义估计是要在站点的路径中...
2022年4月27日 19:01
CVE-2021-3129 Laravel Debug mode RCE
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现 CVE-2021-3129 Laravel Debug mode RCE Laravel自带的Ignition组件在开启了Debug模式时,file_get_contents()和file_put_contents()函...
2023年2月16日 13:49
