
2022HVV 天融信上网行为管理RCE
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现 2022HVV 天融信上网行为管理RCE 天融信上网行为管理系统是天融信公司凭借多年来的安全产品研发经验,为满足各行各业进行网络行为管理和...
 2026年2月13日 12:53
Fortinet FortiOS admin 远程命令执行漏洞
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现 Fortinet FortiOS admin 远程命令执行漏洞 FortinetFortiOS是美国飞塔(Fortinet)公司的一套专用于FortiGate网络安全平台上的安全操作...
2026年2月13日 12:53
用友U8 UploadFileData任意文件上传
本文转载于公众号:融云攻防实验室,原文地址: 用友U8 UploadFileData任意文件上传 用友GRP-U8R10行政事业财务管理软件是用友公司专注于电子政务事业,基于云计算技术所推出的新一代产品,是我...
2026年2月13日 12:53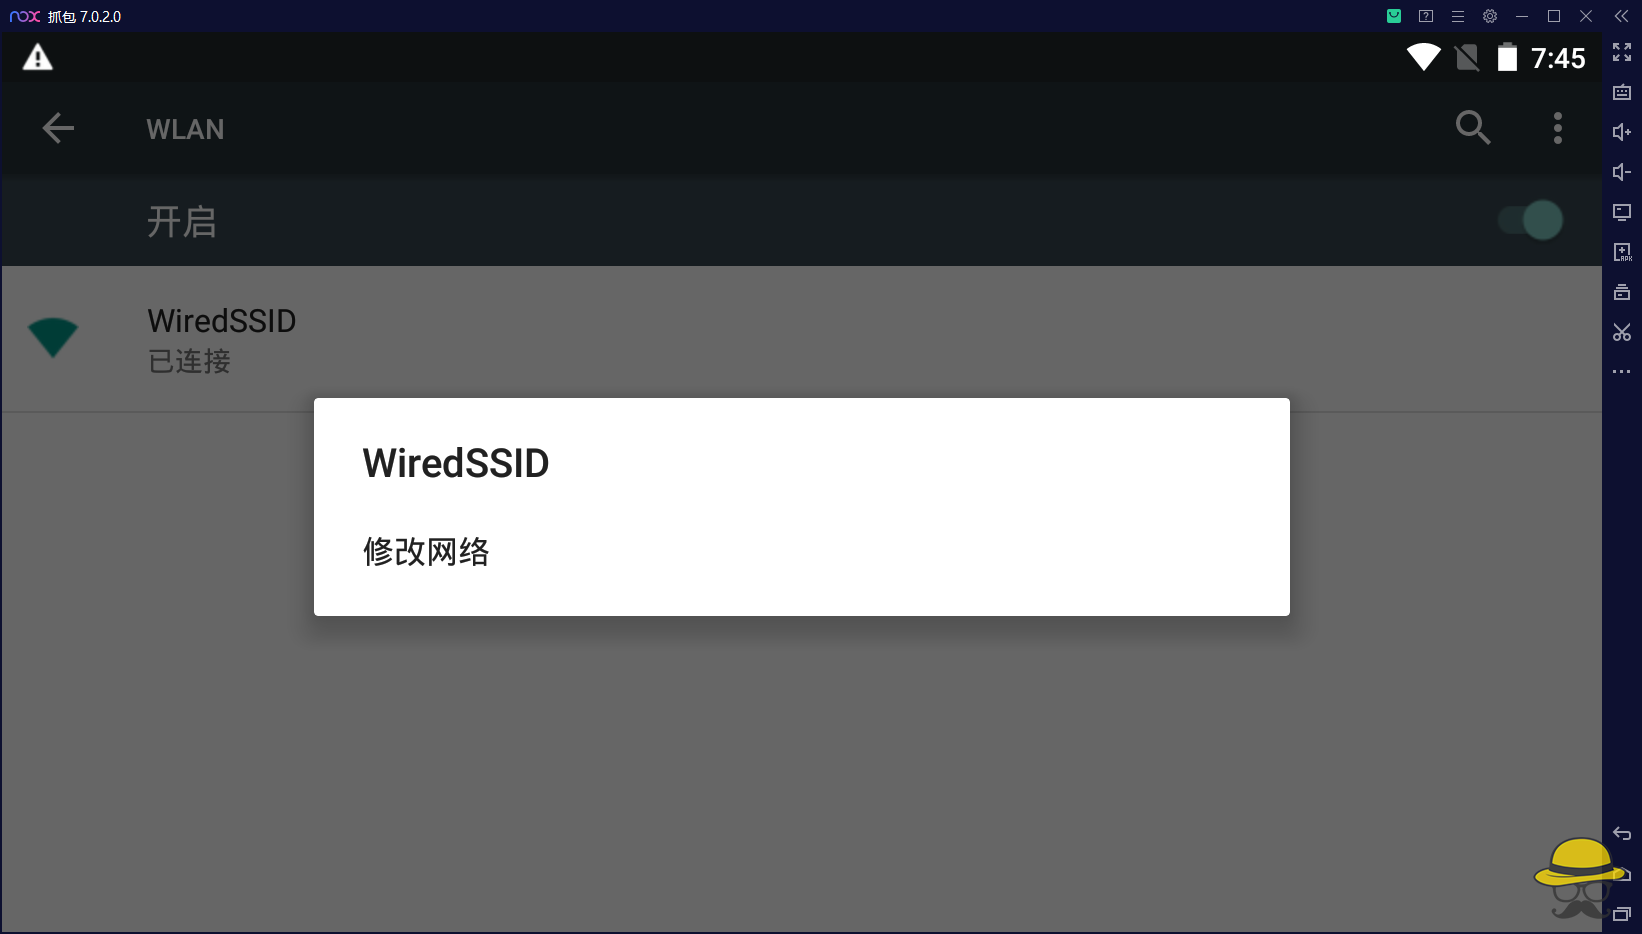
夜神模拟器配合Burpsuite进行抓包
burp抓夜神模拟器包,用来做APP渗透测试等。(其他的模拟器也是这样)看网上的都比较乱,就自己写一个吧。 一、下载夜神模拟器和burp 夜神官网:https://www.yeshen.com/ burp的话,建议百度专...

 2023年1月13日 20:27
致远OA getSessionList.jsp Session泄漏漏洞
致远OA办公自动化软件,用于OA办公自动化软件的开发销售。2010年,用友致远更名为致远协创。2017年更名为致远互联。北京致远互联软件股份有限公司(简称:致远互联)成立于2002年3月,总部设立...
2023年1月31日 17:48
[RoarCTF 2019]Easy Calc – buu刷题笔记
题目 题目打开是这样的查看源码 <!--I've set up WAF to ensure security.--> <script> $('#calc').submit(function(){ $.ajax({ url:'calc.php?num='+encodeURIComponent($('#content')....
2023年1月13日 20:02
-Struts2-009 远程命令执行漏洞
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现-Struts2-009 远程命令执行漏洞 Struts是Apache软件基金会(ASF)赞助的一个开源项目。它最初是Jakarta项目中的一个子项目,并在2004年3...
2023年2月4日 14:54
漏洞复现 深信服下一代防火墙NGAF login远程命令执行漏洞
免责申明 安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机...
2023年11月1日 20:01
CVE-2022-26134 Atlassian Confluence RCE
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现 CVE-2022-26134 Atlassian Confluence RCE Atlassian Confluence是一个专业的企业知识管理与协同软件,主要用于公司内员工创建知识库并...
2023年2月16日 13:49-Struts2-057 远程命令执行漏洞
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现-Struts2-057 远程命令执行漏洞 Struts是Apache软件基金会(ASF)赞助的一个开源项目。它最初是Jakarta项目中的一个子项目,并在2004年3...
2023年2月8日 14:11
[GXYCTF2019]BabySQli
进入题目一个登录框 对登录框做了一些常规的sql注入和fuzz发现都无果。然后在等级登录后跳转的search.php页面查看源代码发现一段编码。 MMZFM422K5HDASKDN5TVU3SKOZRFGQRRMMZFM6KJJBSG6WSYJJWES...
2022年4月21日 21:53
-JMXInvokerServlet/EJBInvokerServlet JBoss反序列化远程代码执行
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现-JMXInvokerServlet/EJBInvokerServlet JBoss反序列化远程代码执行 JBoss是一个基于J2EE的开放源代码的应用服务器。JBoss代码遵循LGPL许...
2023年2月11日 13:10-Struts2-048 远程命令执行漏洞
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现-Struts2-048 远程命令执行漏洞 Struts是Apache软件基金会(ASF)赞助的一个开源项目。它最初是Jakarta项目中的一个子项目,并在2004年3...
2023年2月5日 12:56
红队攻击方法分析及应对之年策 – hvv面试技巧
什么是ATT&CK模型 ATT&CK背景介绍MITRE是一个由美国政府资助的研究机构,它在1958年脱离MIT,并且参与了许多商业和最高机密项目,甚至一些美国军方的威胁建模项目。2013年,MITRE推出了...
2022年7月12日 19:38
[MRCTF2020]你传你?呢
打开题目,这个图片还是很离谱的啊 改题解题思路见buu刷题总集第4关教程 最终flag为flag{6ba9e060-41af-4e20-9304-8d3855e1e3ae}
2023年1月13日 20:00
漏洞复现 JeecgBoot 企业级低代码平台 qurestSql SQL注入漏洞
免责声明 本文章只用于技术交流,若使用本文章提供的技术信息进行非法操作,后果均由使用者本人负责。 漏洞描述 JeecgBoot 企业级低代码平台 qurestSql存在SQL注入漏洞。 漏洞复现 fofa-query: ...
2023年9月15日 16:55
