

可疑样本动态调试基本流程
一、动态分析工作目标 动态分析必须要在隔离且受控的环境中执行可疑样本,使用虚拟机,通过监控可疑样本与操作系统、网络和其它进程的交互来理解其功能和意图。 观测真实行为:能观察到静态分析...

 2026年3月1日 15:46
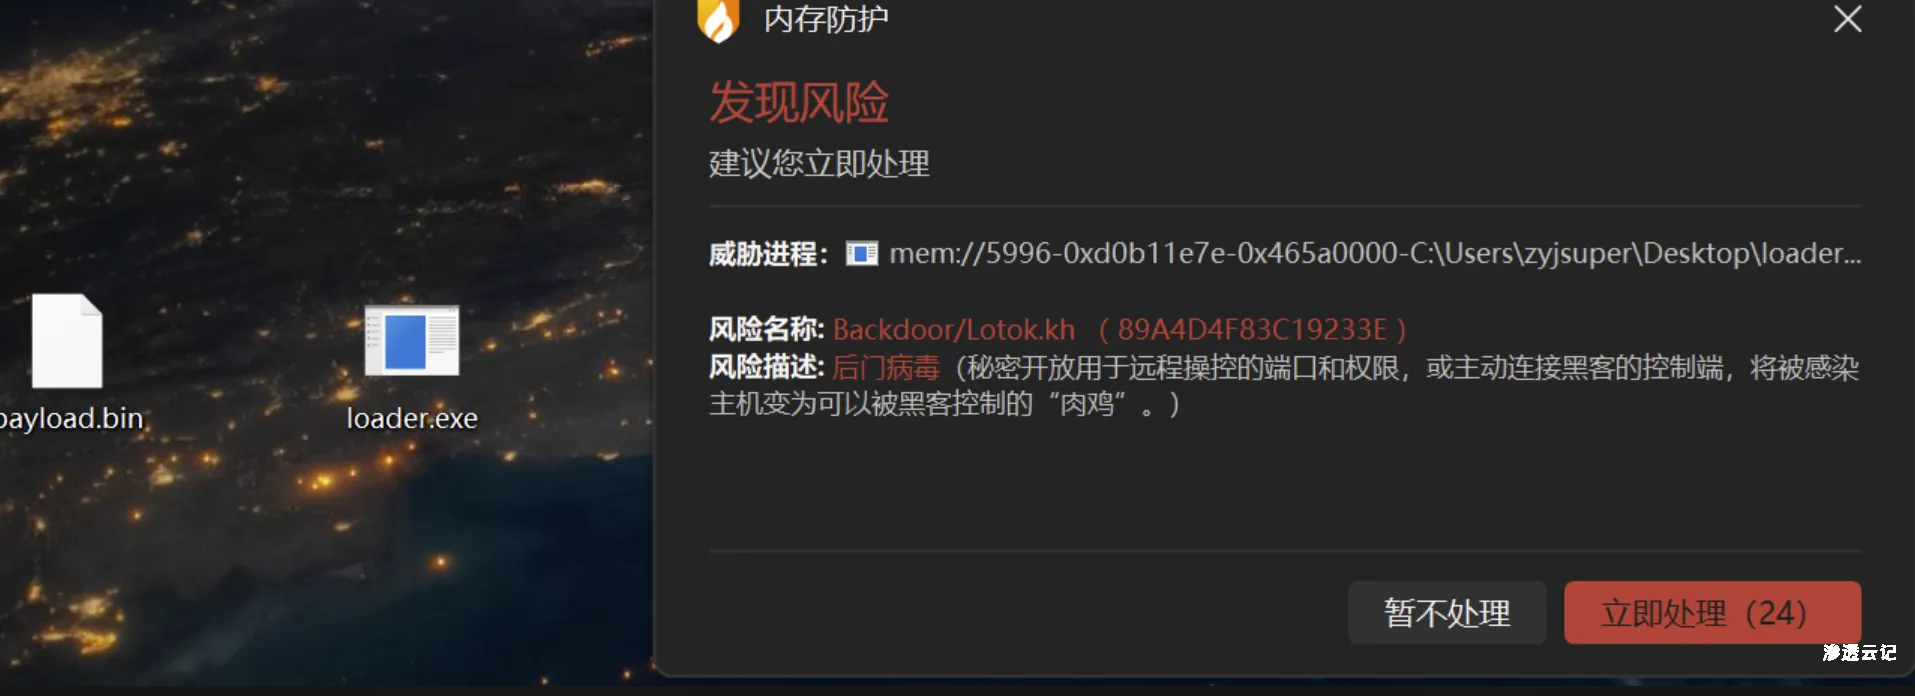
【工具更新】EasyShell v2.6 版本更新,1. 新增邮件钓鱼模块,支持stageless客户端一键添加邮件压缩包、2.修复shellcode内存告警情况等bug
更新说明 感谢各位师傅们的热心测试,发现了诸多bug,目前已经修复的有: 修复shellcode执行火绒内存告警的bug 优化屏幕截屏,设置为低中高三挡 优化文件管理展示 更新linux旧系统交互式shell执...
2026年8月5日 23:23
DrayTek Vigor 路由器远程命令执行漏洞
DrayTek是中国台湾的一家网络设备制造商,其产品包括VPN路由器、管理型交换机、无线AP和管理系统等,并被中小型企业广泛使用。DrayTek路由器系统存在远程代码执行漏洞,攻击者通过漏洞可以获取...
2023年1月30日 21:53
-CVE-2019-9193PostgreSQL 高权限命令执行漏洞
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现-CVE-2019-9193PostgreSQL 高权限命令执行漏洞 PostgreSQL( 读作 Post-Gres-Q-L)是一个功能非常强大的、源代码开放的客户/服务器关系型...
 2023年1月31日 19:55
-CVE-2017-12636 远程命令执行漏洞
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现-CVE-2017-12636 远程命令执行漏洞 Apache CouchDB是一个开源数据库,专注于易用性和成为'完全拥抱web的数据库'。它是一个使用JSON作为...
2023年2月2日 14:59
-Struts2-008 远程命令执行漏洞
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现-Struts2-008 远程命令执行漏洞 Struts是Apache软件基金会(ASF)赞助的一个开源项目。它最初是Jakarta项目中的一个子项目,并在2004年3...
2023年2月3日 17:42-Struts2-057 远程命令执行漏洞
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现-Struts2-057 远程命令执行漏洞 Struts是Apache软件基金会(ASF)赞助的一个开源项目。它最初是Jakarta项目中的一个子项目,并在2004年3...
2023年2月8日 14:11
-JMXInvokerServlet/EJBInvokerServlet JBoss反序列化远程代码执行
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现-JMXInvokerServlet/EJBInvokerServlet JBoss反序列化远程代码执行 JBoss是一个基于J2EE的开放源代码的应用服务器。JBoss代码遵循LGPL许...
2023年2月11日 13:10
CVE-2022-1388 F5 BIG-IP RCE
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现 CVE-2022-1388 F5 BIG-IP RCE F5官网发布安全公告,披露F5 BIG-IP存在一处远程代码执行漏洞(CVE-2022-1388)。漏洞存在于iControl RES...
2023年2月11日 13:10
CVE-2021-43798 Grafana任意文件读取漏洞
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现 CVE-2021-43798 Grafana任意文件读取漏洞 Grafana是一个跨平台、开源的数据可视化网络应用程序平台。用户配置连接的数据源之后,Graf...
2023年2月9日 17:22
CVE-2021-3493 Linux kernel特权提升
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现 CVE-2021-3493 Linux kernel特权提升漏洞复现 Linux内核是操作系统的关键组件。它借助进程间通信和系统调用,在硬件级别上充当应用程序...
2023年2月6日 17:22
MS15-051提权 windows 内核模式驱动程序提权漏洞
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现 MS15-051提权 windows 内核模式驱动程序提权漏洞 Windows内核模式驱动程序中的漏洞可能允许特权提升(3057191),如果攻击者在本地登录并...
2026年2月13日 12:53
2022HVV 华天动力 OA 任意文件上传漏洞
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现 2022HVV 华天动力 OA 任意文件上传漏洞 华天动力协同办公系统将先进的管理思想、管理模式和软件技术、网络技术相结合,为用户提供了低...
2026年2月13日 12:53
万户OA OfficeServer.jsp 任意文件上传漏洞
本文转载于公众号:融云攻防实验室,原文地址: 万户OA OfficeServer.jsp 任意文件上传漏洞 万户软件网络是业内普遍认可的智慧政务办公专家,OA系统国家行业标准编制组长单位,协同软件国家行业标...
2026年2月13日 12:53
安恒明御WEB应用防火墙 未授权访问
本文转载于公众号:融云攻防实验室,原文地址: 安恒明御WEB应用防火墙 未授权访问 明御WEB应用防火墙(简称WAF)是一款由安恒信息自主研发,专注为网站、APP等Web应用提供安全防护的专业应用安...
2026年2月13日 12:53
飞视美 视频会议系统 Struts2 远程命令执行漏洞
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现 飞视美 视频会议系统 Struts2 远程命令执行漏洞 飞视美(facemeeting):facemeeting,即飞视美,隶属飞鱼星科技有限公司,坐落在四川...
2026年2月13日 12:53
