

 沐寒


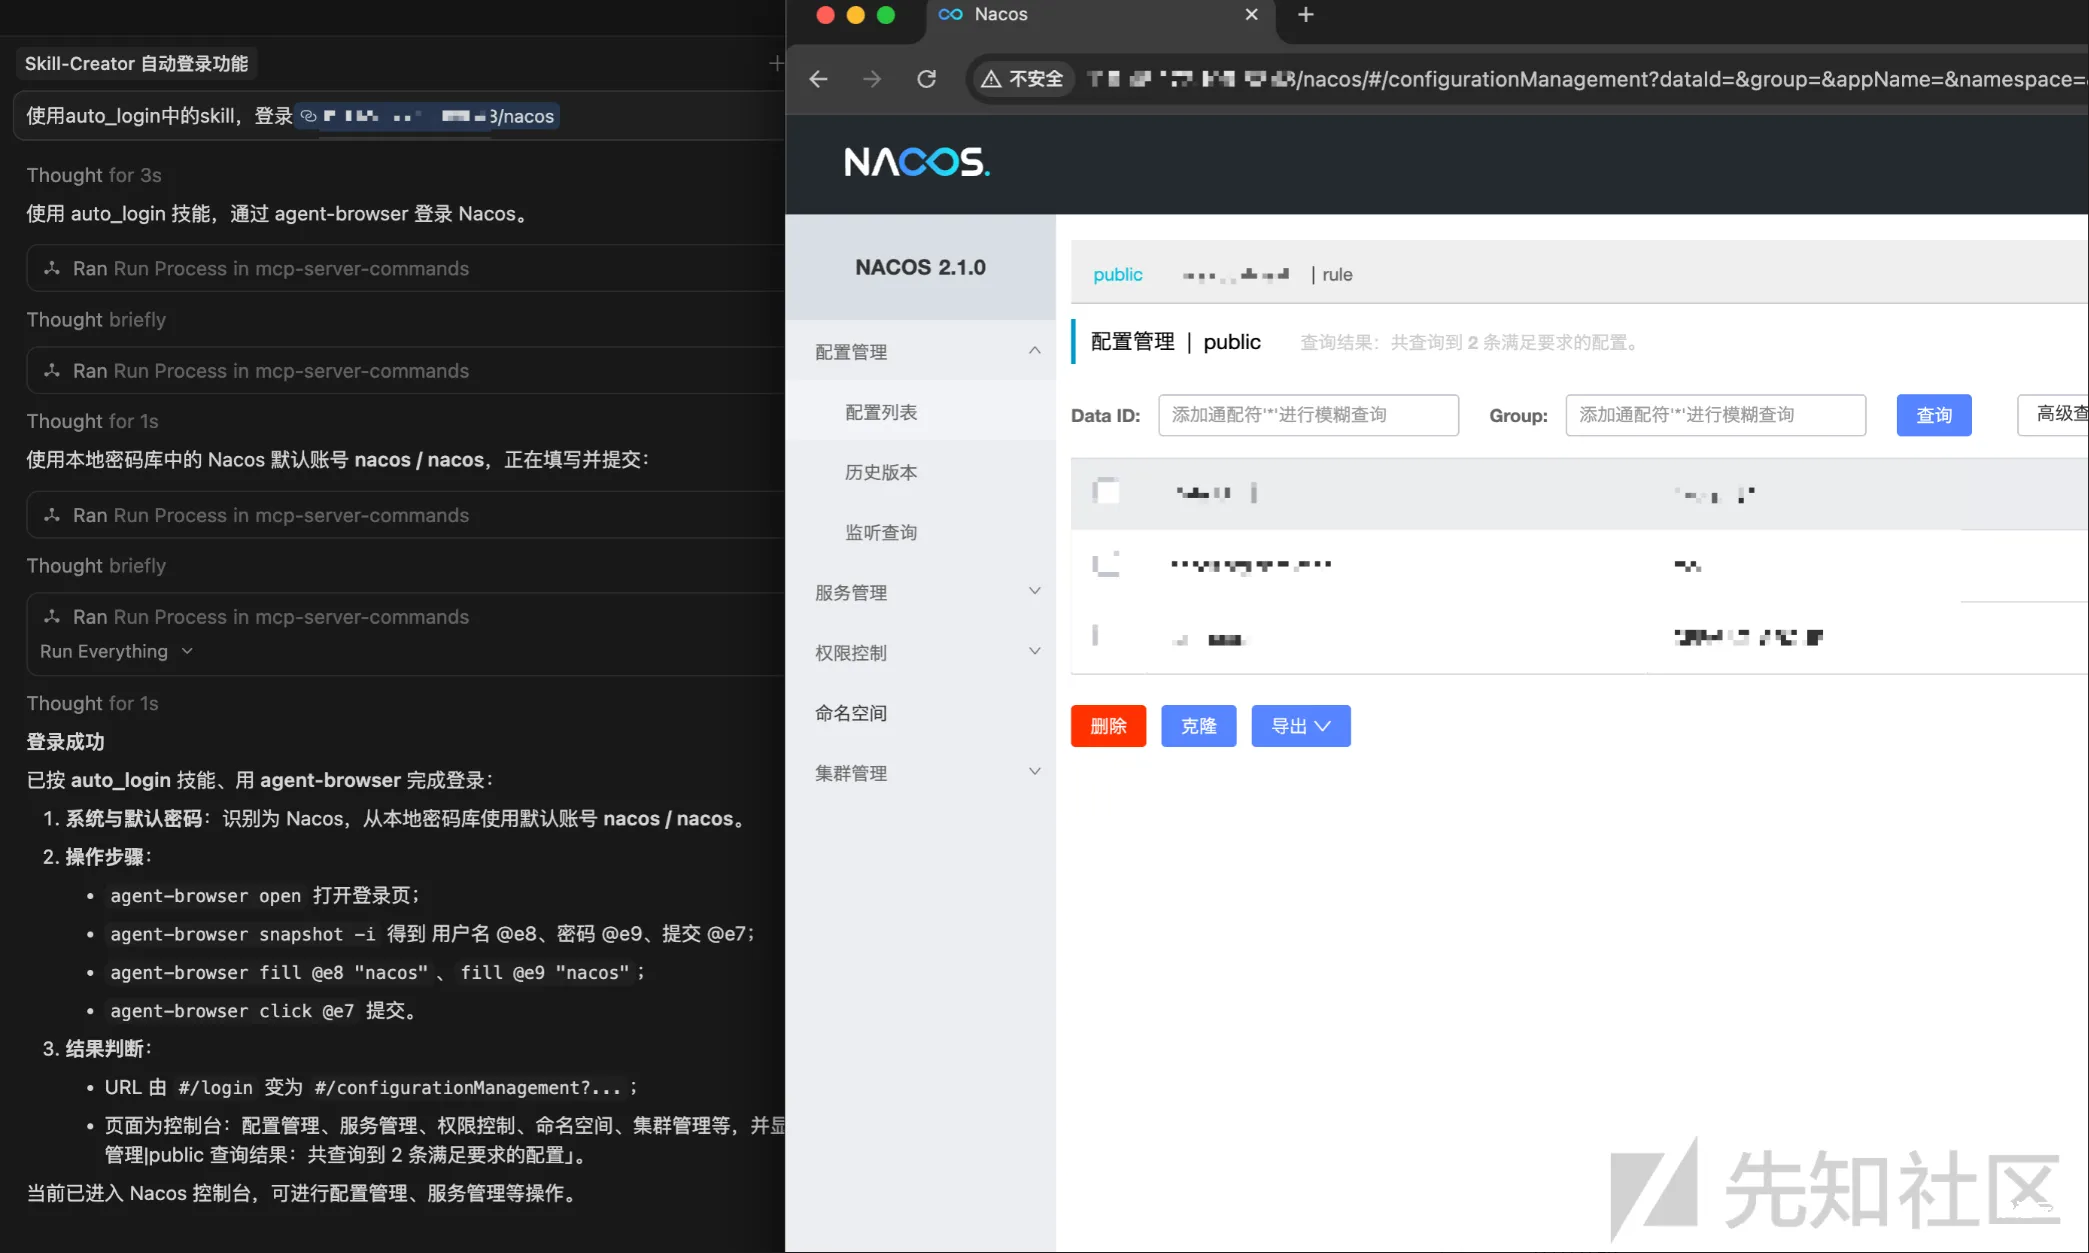
AI-Skill 自动进化的智能爆破工具(从零开始简单开发你第一个skill)
文章来源:AI-Skill 自动进化的智能爆破工具(从零开始简单开发你第一个skill)-先知社区 一、前言 在红蓝演习中,弱口令无论是出现在打点环节还是重要突破路径上,都非常常见。 但是每次在演习...

钓鱼佬的一些心得
文章来源:https://github.com/djytmdj/Network-security-study-notes 本期主要分享一些思路。钓鱼,网络钓鱼也好,现实钓鱼也好,都需要具备一些基本条件。下面先举例子,再进行论述。不知道各...
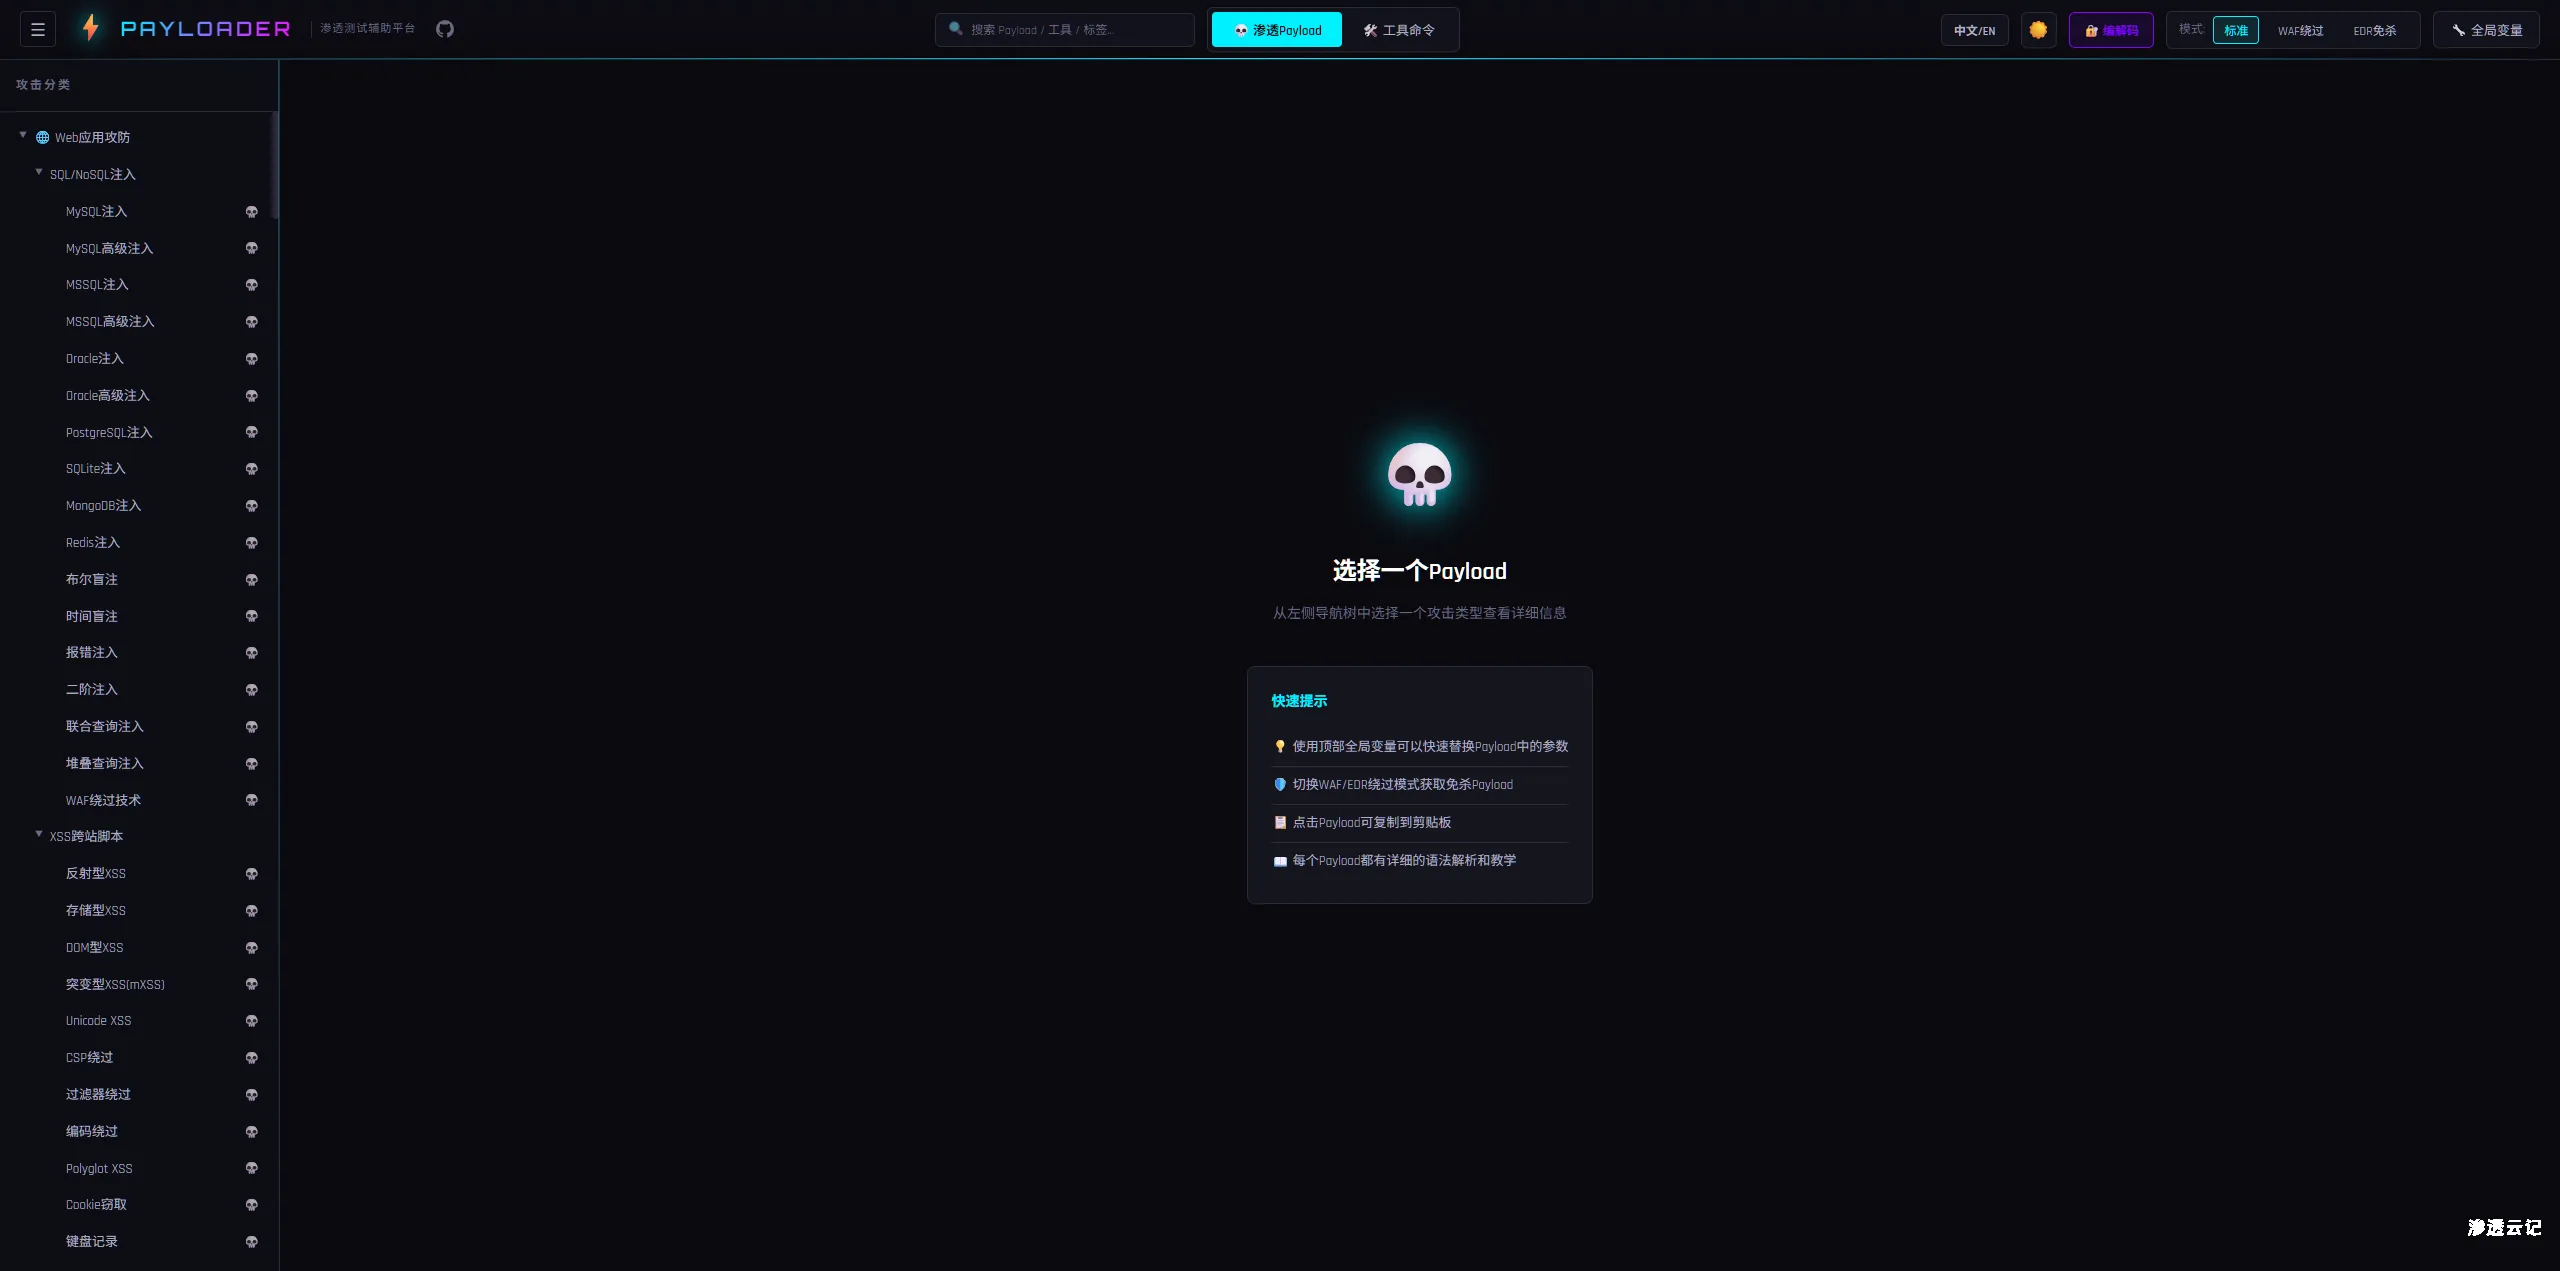
渗透测试Payload速查平台 | Pentest Payload Quick Reference
项目地址:https://github.com/3516634930/Payloader ⚡ Payloader — 渗透测试辅助平台 📸 功能预览 主界面 — 攻击分类导航 左侧树形导航覆盖 23 类 Web 攻击 + 11 类内网渗透,右侧快速提示...
使用特征字符串从内存中定位恶意进程
如果已知恶意进程在内存中运行,但是没有明显网络活动、并且无法确定落地时间、启动时间的情况,可以通过在内存中搜索特征字符串进行定位。 Linux 这里记录一个较为好用的工具:Dismember 项目...

可疑样本静态分析检查清单
可疑样本静态分析检查清单 目标: 在不运行样本的前提下,快速识别可疑迹象,确认一个样本是否恶意。 此清单用于快速初步判断,不能100%确定样本是否恶意。 “是”的答案越多,样本恶意性...
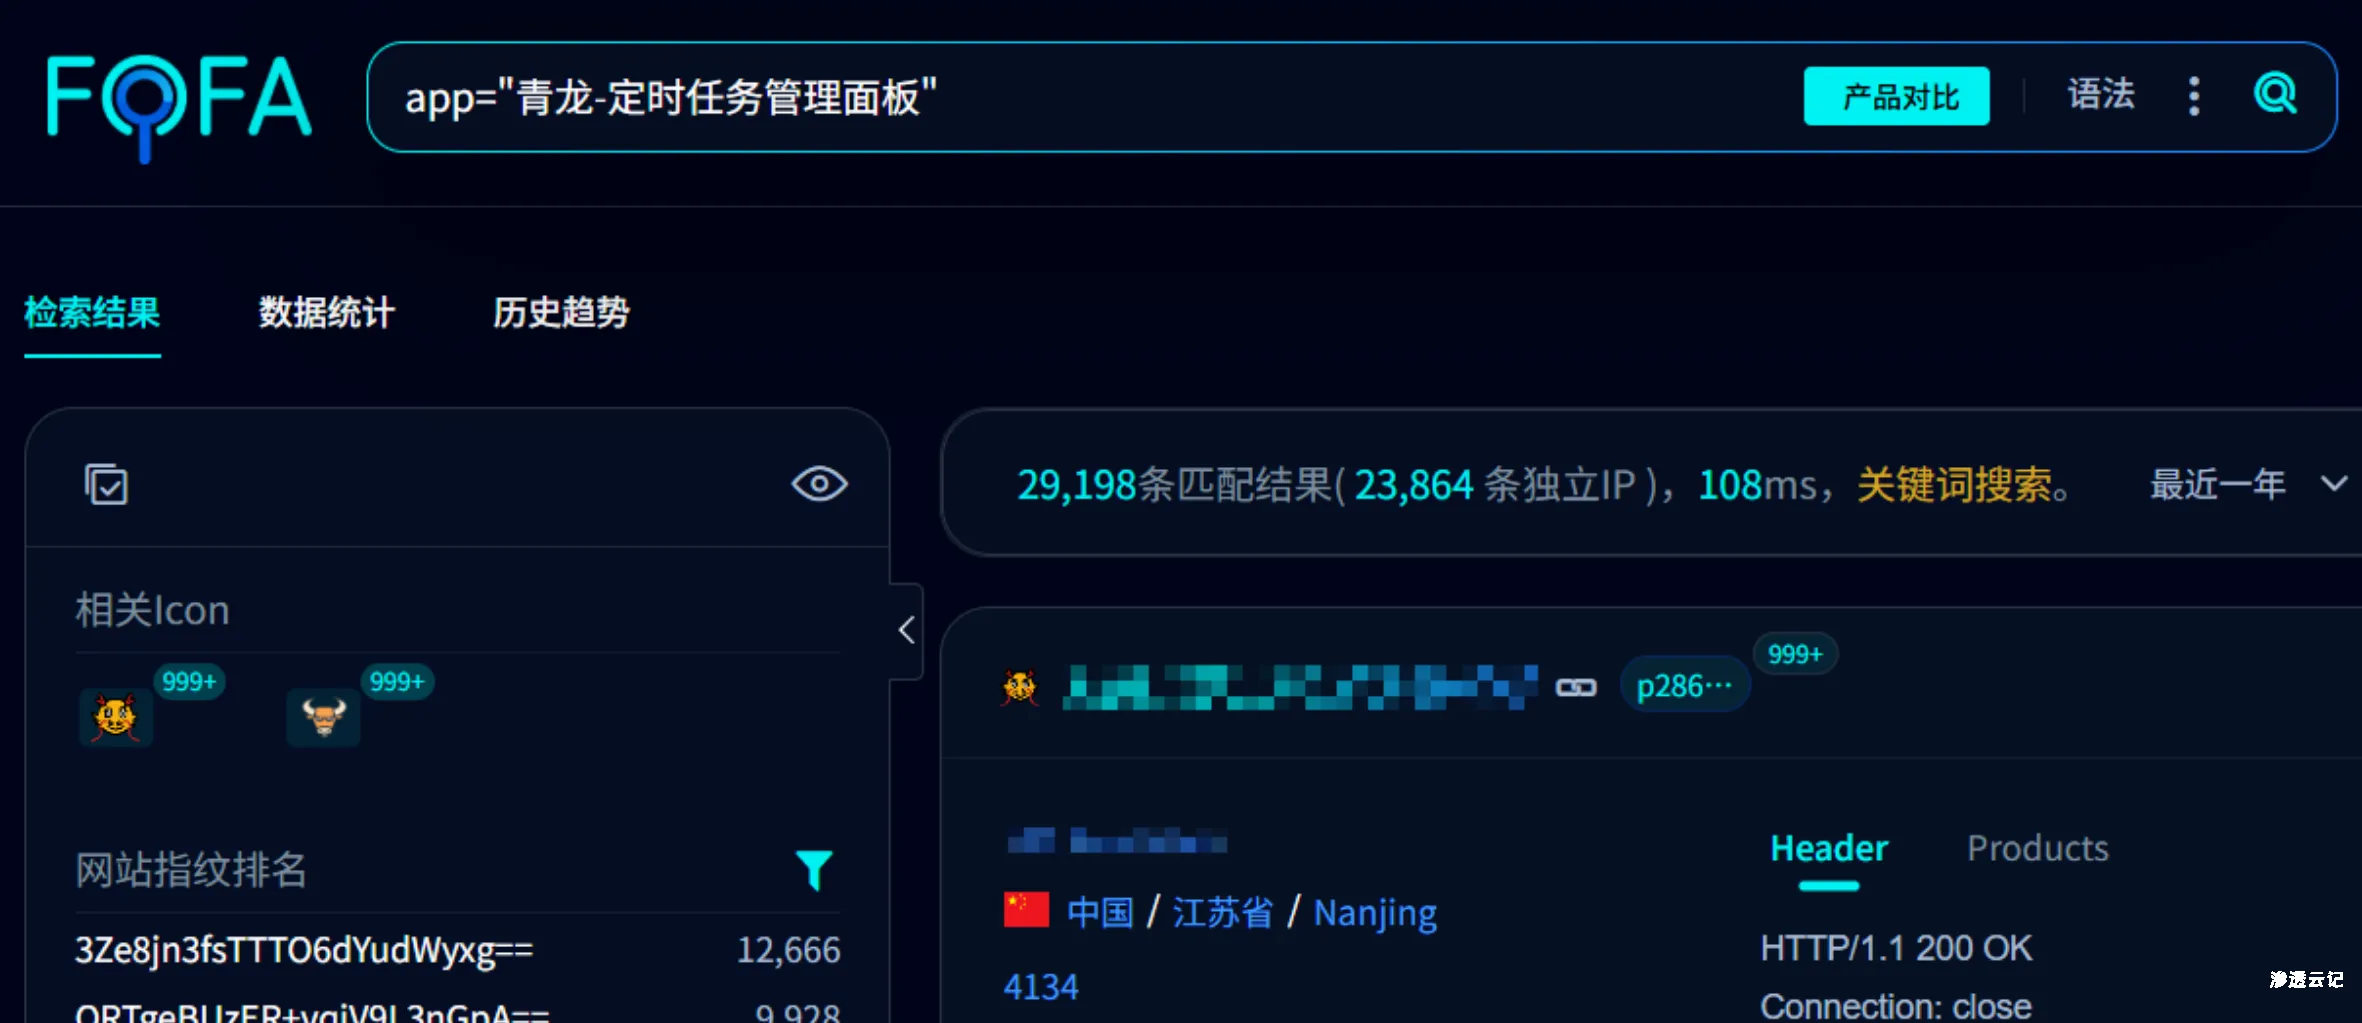
漏洞复现 | 青龙面板最新版存在任意重置密码漏洞
漏洞描述 青龙面板最新版存在任意重置密码漏洞,未经身份验证的攻击者通过利用系统在密码重置流程中的安全缺陷,无需知晓用户当前密码,即可直接修改目标用户的密码,从而完全控制用户账户。这...
实战钓鱼案例及心得
文章来源:https://github.com/djytmdj/Network-security-study-notes 前言 钓鱼是老生常谈的问题,也是很有效的方法,但是真正的实战专家不多,一方面是实践机会少,再一方面,很多朋友对钓鱼...
简单粗暴的大文件拖取方法
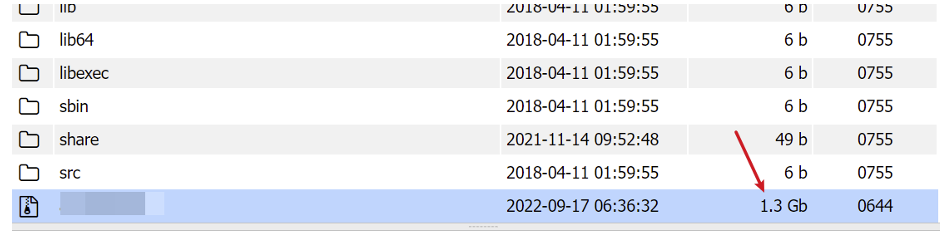
文章来源:https://github.com/djytmdj/Network-security-study-notes 就是一个小点,没有什么技术含量,简单记录一下 场景发生在已经获取了目标站点的webshell权限,现在想要获取目标站点的文...
银狐木马应急响应实录:发现、取证与分析
文章来源:银狐木马应急响应实录:发现、取证与分析-先知社区 前言 内部交换机有异常解析恶意域名www.sjdxb120.com,dns解析得到ip192.238.192.11,情报中心标记为银狐,记一次对银狐木马的应急...
edusrc漏洞挖掘常见思路
来源:https://xz.aliyun.com/news/91859 注:本文分享内容仅用于网络安全技术讨论,切勿用于违法途径!!! 初入 src,大部分新手都会选择教育 src 去作为入门,随着网络安全的兴起,各大高校...
可疑样本动态调试基本流程
一、动态分析工作目标 动态分析必须要在隔离且受控的环境中执行可疑样本,使用虚拟机,通过监控可疑样本与操作系统、网络和其它进程的交互来理解其功能和意图。 观测真实行为:能观察到静态分析...
安全小天地携手渗透云记祝大家龙年快乐
您有一份新年红包请注意查收(✪ω✪) 龙游天下,锦绣前程,安全小天地祝您龙年一帆风顺,神采飞扬,收获满满。 欢迎大家关注公众号:渗透云记 回复关键词领取支付宝口令红包:龙年吉祥 先到先得,数...
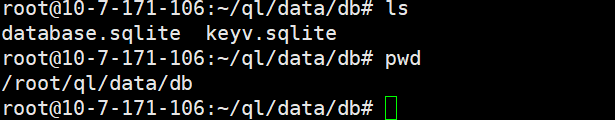
最新版青龙面板密码忘记之后怎么找回
前言 安装完青龙面板之后,咱们很容易忘记密码是什么,这个时间咱们如果是docker安装的话,可以通过以下方式找回密码。 找回密码 登录青龙面板服务器 查看启动docker的具体配置 docker inspect ...

ApolloScanner- 阿波罗自动攻击评估系统
https://github.com/b0bac/ApolloScanner 说在最前面 请合法使用,仅限于用于防守团队内部授权验证,不得用于非法或非授权行为 不提供任何实际攻击代码 基于当前AI发展趋势和作者个人时间问题,...

EasyShell Extensions 脚本菜单 — 用户使用手册
EasyShell Extensions 脚本菜单 — 用户使用手册 本文是 Extensions 脚本菜单 的统一说明,涵盖:部署使用、内置插件集、自定义 JSON 插件编写,以及从 Cobalt Strike CNA 迁移。适用于操作人员...
通过时间信息定位恶意进程和样本
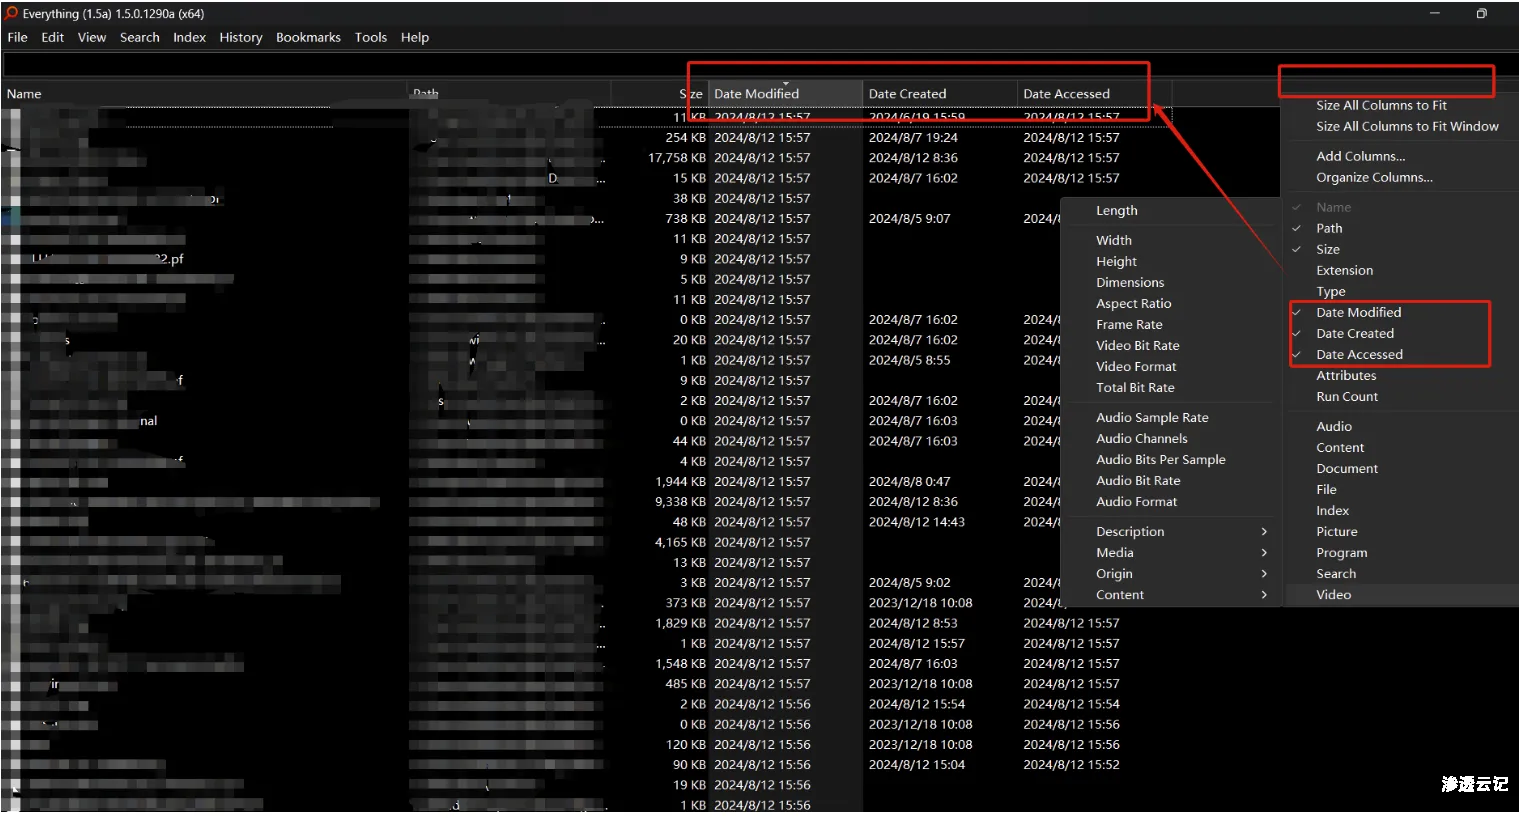
Linux 在已知恶意域名/IP的情况下,可以通过边界设备查询首次域名解析、IP通联的时间,基于时间信息往往就可以定位到恶意进程及文件位置。 例如首次域名/IP出现的时间为2024年7月2日,可以查询2...

