
最新发布第580页

CVE-2010-3867: ProFTPD < 1.3.3c - Directory Traversal via mod_site_misc
漏洞标题 CVE-2010-3867: ProFTPD < 1.3.3c - Directory Traversal via mod_site_misc 漏洞描述 ProFTPD versions before 1.3.3c contain directory traversal vulnerabilities in the mod_s...
 2010年5月8日 23:27
CVE-2023-1546: MyCryptoCheckout < 2.124 - Cross-Site Scripting
漏洞标题 CVE-2023-1546: MyCryptoCheckout < 2.124 - Cross-Site Scripting 漏洞描述 The MyCryptoCheckout WordPress plugin before 2.124 does not escape some URLs before outputting t...
2023年9月13日 02:34CVE-2016-10960: WordPress wSecure Lite < 2.4 - Remote Code Execution
漏洞标题 CVE-2016-10960: WordPress wSecure Lite < 2.4 - Remote Code Execution 漏洞描述 WordPress wsecure plugin before 2.4 is susceptible to remote code execution via shell meta...
2016年5月31日 07:17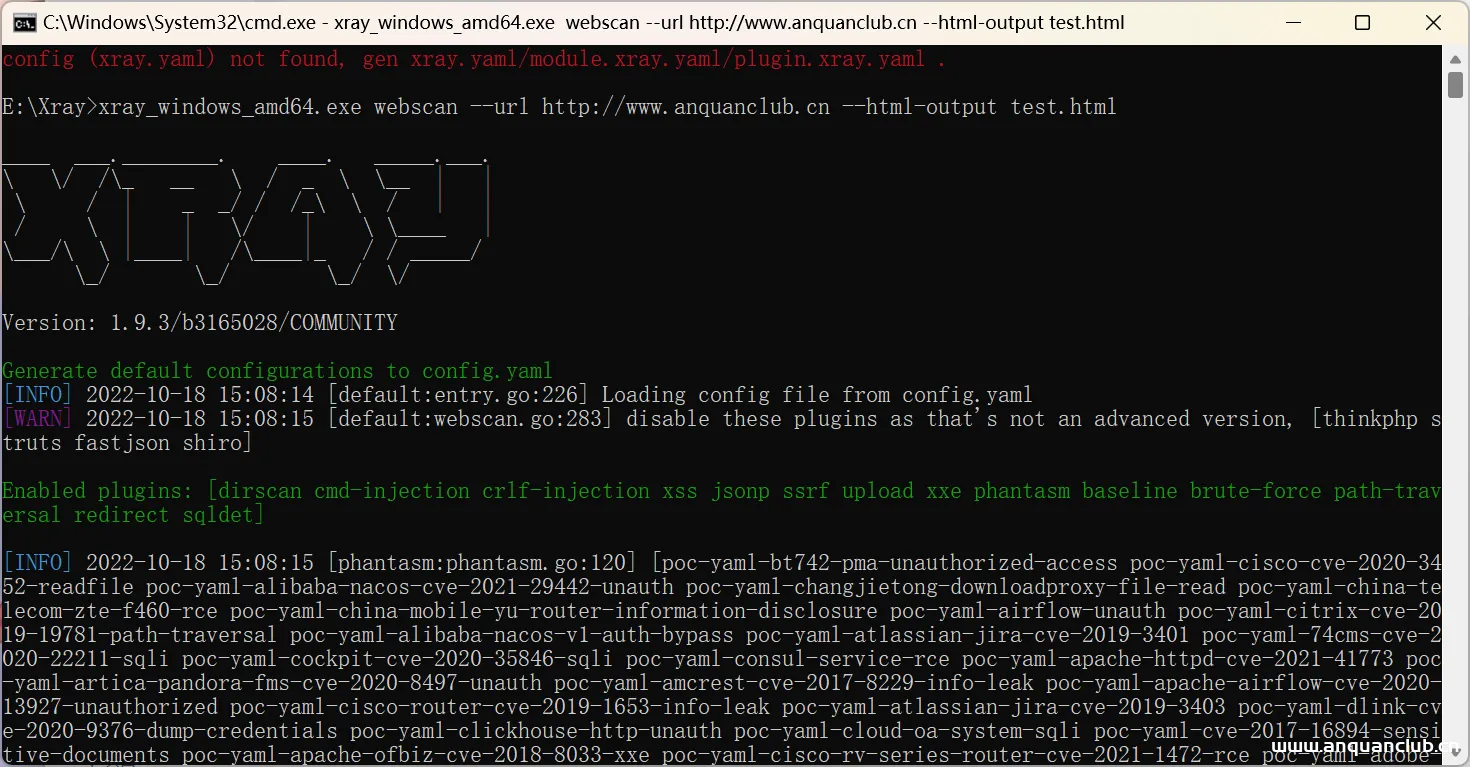
Chaitin/xray1.9.3最新社区高级版 包含722POC 附license
相关推荐 功能介绍 1.9.3版本比1.9.1版本增加了172个新的POC,总POC数量达到了722个 社区高级版比社区版增加 子域名扫描功能 部分专项漏洞检测 更新日志 做了一些优化 优化扫描效率 增强子域名...

 2023年1月13日 19:40
CVE-2024-57514: TP-Link Archer A20 v3 Router – Cross-site Scripting
漏洞标题 CVE-2024-57514: TP-Link Archer A20 v3 Router - Cross-site Scripting 漏洞描述 The TP-Link Archer A20 v3 router is vulnerable to Cross-site Scripting (XSS) due to improper h...
2024年12月11日 05:01
Apache结合Tomcat实现动静分离的方法_Tomcat
这篇文章主要介绍了Apache结合Tomcat实现动静分离的方法,本文给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 实验环境 Apache和Tomcat均安装在IP地址...
2022年10月30日 20:13CVE-2022-25084: TOTOLink T6 V5.9c.4085_B20190428 Command Injection
漏洞标题 CVE-2022-25084: TOTOLink T6 V5.9c.4085_B20190428 Command Injection 漏洞描述 TOTOLink 多个设备 download.cgi文件存在远程命令执行漏洞,攻击者通过构造特殊的请求可以获取服务器...
2022年1月1日 14:41CVE-2023-6021: Ray API – Local File Inclusion
漏洞标题 CVE-2023-6021: Ray API - Local File Inclusion 漏洞描述 LFI in Ray's log API endpoint allows attackers to read any file on the server without authentication. PoC代码
2023年6月29日 23:43CVE-2022-0412: WordPress TI WooCommerce Wishlist <1.40.1 - SQL Injection
漏洞标题 CVE-2022-0412: WordPress TI WooCommerce Wishlist <1.40.1 - SQL Injection 漏洞描述 WordPress TI WooCommerce Wishlist plugin before 1.40.1 contains a SQL injection vulner...
2022年1月19日 17:20CVE-2017-7921: Hikvision – Authentication Bypass
漏洞标题 CVE-2017-7921: Hikvision - Authentication Bypass 漏洞描述 Hikvision DS-2CD2xx2F-I Series V5.2.0 build 140721 to V5.4.0 build 160530, DS-2CD2xx0F-I Series V5.2.0 build 1407...
2017年1月18日 09:55
日本丰田汽车因供应商遭网络攻击被迫停产
昨日,日本知名汽车制造商丰田汽车(Toyota Motor Corporation)发布了一则公告,由于其提供汽车内外饰零部件的供应商小岛冲压工业(Kojima Industries Corporation)遭受网络攻击,丰田被迫暂...
2022年3月10日 23:40
-Struts2-057 远程命令执行漏洞
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现-Struts2-057 远程命令执行漏洞 Struts是Apache软件基金会(ASF)赞助的一个开源项目。它最初是Jakarta项目中的一个子项目,并在2004年3...
2023年2月8日 14:11CVE-2025-51586: PrestaShop – Information Disclosure
漏洞标题 CVE-2025-51586: PrestaShop - Information Disclosure 漏洞描述 User enumeration vulnerability in the AdminLogin controller in PrestaShop 1.7 through 8.2.2 allows remote atta...
2025年12月20日 04:11CVE-2019-12593: IceWarp Mail Server <=10.4.4 - Local File Inclusion
漏洞标题 CVE-2019-12593: IceWarp Mail Server <=10.4.4 - Local File Inclusion 漏洞描述 IceWarp Mail Server through 10.4.4 is prone to a local file inclusion vulnerability via web...
2019年2月21日 06:03CVE-2023-46604: Apache ActiveMQ – Remote Code Execution
漏洞标题 CVE-2023-46604: Apache ActiveMQ - Remote Code Execution 漏洞描述 Apache ActiveMQ is vulnerable to Remote Code Execution.The vulnerability may allow a remote attacker with ...
2023年6月28日 07:01Apache Tomcat SSI printenv CVE-2019-0221 跨站脚本漏洞
漏洞标题 Apache Tomcat SSI printenv CVE-2019-0221 跨站脚本漏洞 漏洞描述 Apache Tomcat SSI printenv command存在跨站脚本漏洞,此漏洞是由于应用程序对用户输入没有进行充分校验导致的。 P...
2019年4月8日 18:41
2026年9月23日 11:46
2026年9月22日 11:45
2026年9月21日 11:45
2026年9月20日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月20日 16:22
2026年9月20日 11:48
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

