
最新发布第724页

CVE-2022-1162: GitLab CE/EE – Hard-Coded Credentials
漏洞标题 CVE-2022-1162: GitLab CE/EE - Hard-Coded Credentials 漏洞描述 GitLab CE/EE contains a hard-coded credentials vulnerability. A hardcoded password was set for accounts regis...
 2022年5月8日 14:21
CVE-2021-25296: Nagios XI 5.5.6-5.7.5 – Authenticated Remote Command Injection
漏洞标题 CVE-2021-25296: Nagios XI 5.5.6-5.7.5 - Authenticated Remote Command Injection 漏洞描述 Nagios XI 5.5.6 through 5.7.5 is susceptible to authenticated remote command inject...
2021年7月22日 11:39CVE-2019-14322: Pallets Werkzeug <0.15.5 - Local File Inclusion
漏洞标题 CVE-2019-14322: Pallets Werkzeug <0.15.5 - Local File Inclusion 漏洞描述 Pallets Werkzeug before 0.15.5 is susceptible to local file inclusion because SharedDataMiddlew...
2019年10月1日 20:49CVE-2019-10717: BlogEngine.NET 3.3.7.0 – Local File Inclusion
漏洞标题 CVE-2019-10717: BlogEngine.NET 3.3.7.0 - Local File Inclusion 漏洞描述 BlogEngine.NET 3.3.7.0 allows /api/filemanager local file inclusion via the path parameter PoC代码
2019年4月10日 17:43CVE-2022-0784: WordPress Title Experiments Free <9.0.1 - SQL Injection
漏洞标题 CVE-2022-0784: WordPress Title Experiments Free <9.0.1 - SQL Injection 漏洞描述 WordPress Title Experiments Free plugin before 9.0.1 contains a SQL injection vulnerabil...
2022年4月30日 07:12CVE-2018-19753: Tarantella Enterprise <3.11 - Local File Inclusion
漏洞标题 CVE-2018-19753: Tarantella Enterprise <3.11 - Local File Inclusion 漏洞描述 Tarantella Enterprise versions prior to 3.11 are susceptible to local file inclusion. PoC代...
2018年9月11日 01:03CVE-2024-8517: SPIP BigUp Plugin – Remote Code Execution
漏洞标题 CVE-2024-8517: SPIP BigUp Plugin - Remote Code Execution 漏洞描述 SPIP before 4.3.2, 4.2.16, and 4.1.18 is vulnerable to a command injection issue. A remote and unauthenti...
2024年2月14日 06:54CVE-2004-1641: Titan FTP ≤ 3.21 – Heap Overflow via Long Commands
漏洞标题 CVE-2004-1641: Titan FTP ≤ 3.21 - Heap Overflow via Long Commands 漏洞描述 Titan FTP versions ≤ 3.21 contain heap overflow vulnerabilities when processing long FTP comma...
2004年11月22日 18:55CVE-2021-31602: Hitachi Vantara Pentaho/Business Intelligence Server – Authentication Bypass
漏洞标题 CVE-2021-31602: Hitachi Vantara Pentaho/Business Intelligence Server - Authentication Bypass 漏洞描述 Hitachi Vantara Pentaho through 9.1 and Pentaho Business Intelligence...
2021年1月3日 19:07
网络安全事件基础在线预览 – 关键信息基础设施安全保护 – hvv面试题
什么是渗透测试 一种通过模拟攻击者的技术与方法,挫败目标系统的安全控制措施并取得访问权限的安全测试方法。是安全管理框架中安全评估环节的重要手段。 渗透测试环节 前期交互 (Pre-engagemen...

 2022年7月3日 15:17
CVE-2015-3306: ProFTPd – Remote Code Execution
漏洞标题 CVE-2015-3306: ProFTPd - Remote Code Execution 漏洞描述 ProFTPD 1.3.5 contains a remote code execution vulnerability via the mod_copy module which allows remote attackers ...
2015年10月2日 06:15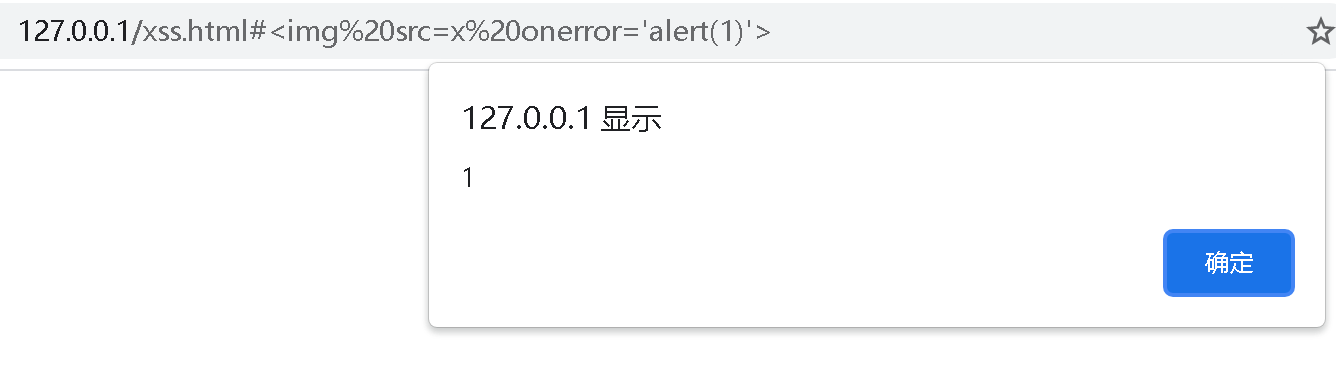
web漏洞挖掘指南 -XSS跨站脚本攻击
web漏洞挖掘指南 XSS跨站脚本攻击 一、漏洞原理 1. 跨站脚本英文全称(Cross Site Scripting跨站脚本),为了不和css层叠样式表(英文全称:Cascading Style Sheets)混淆,因此将跨站脚本缩写为X...
2022年3月10日 23:35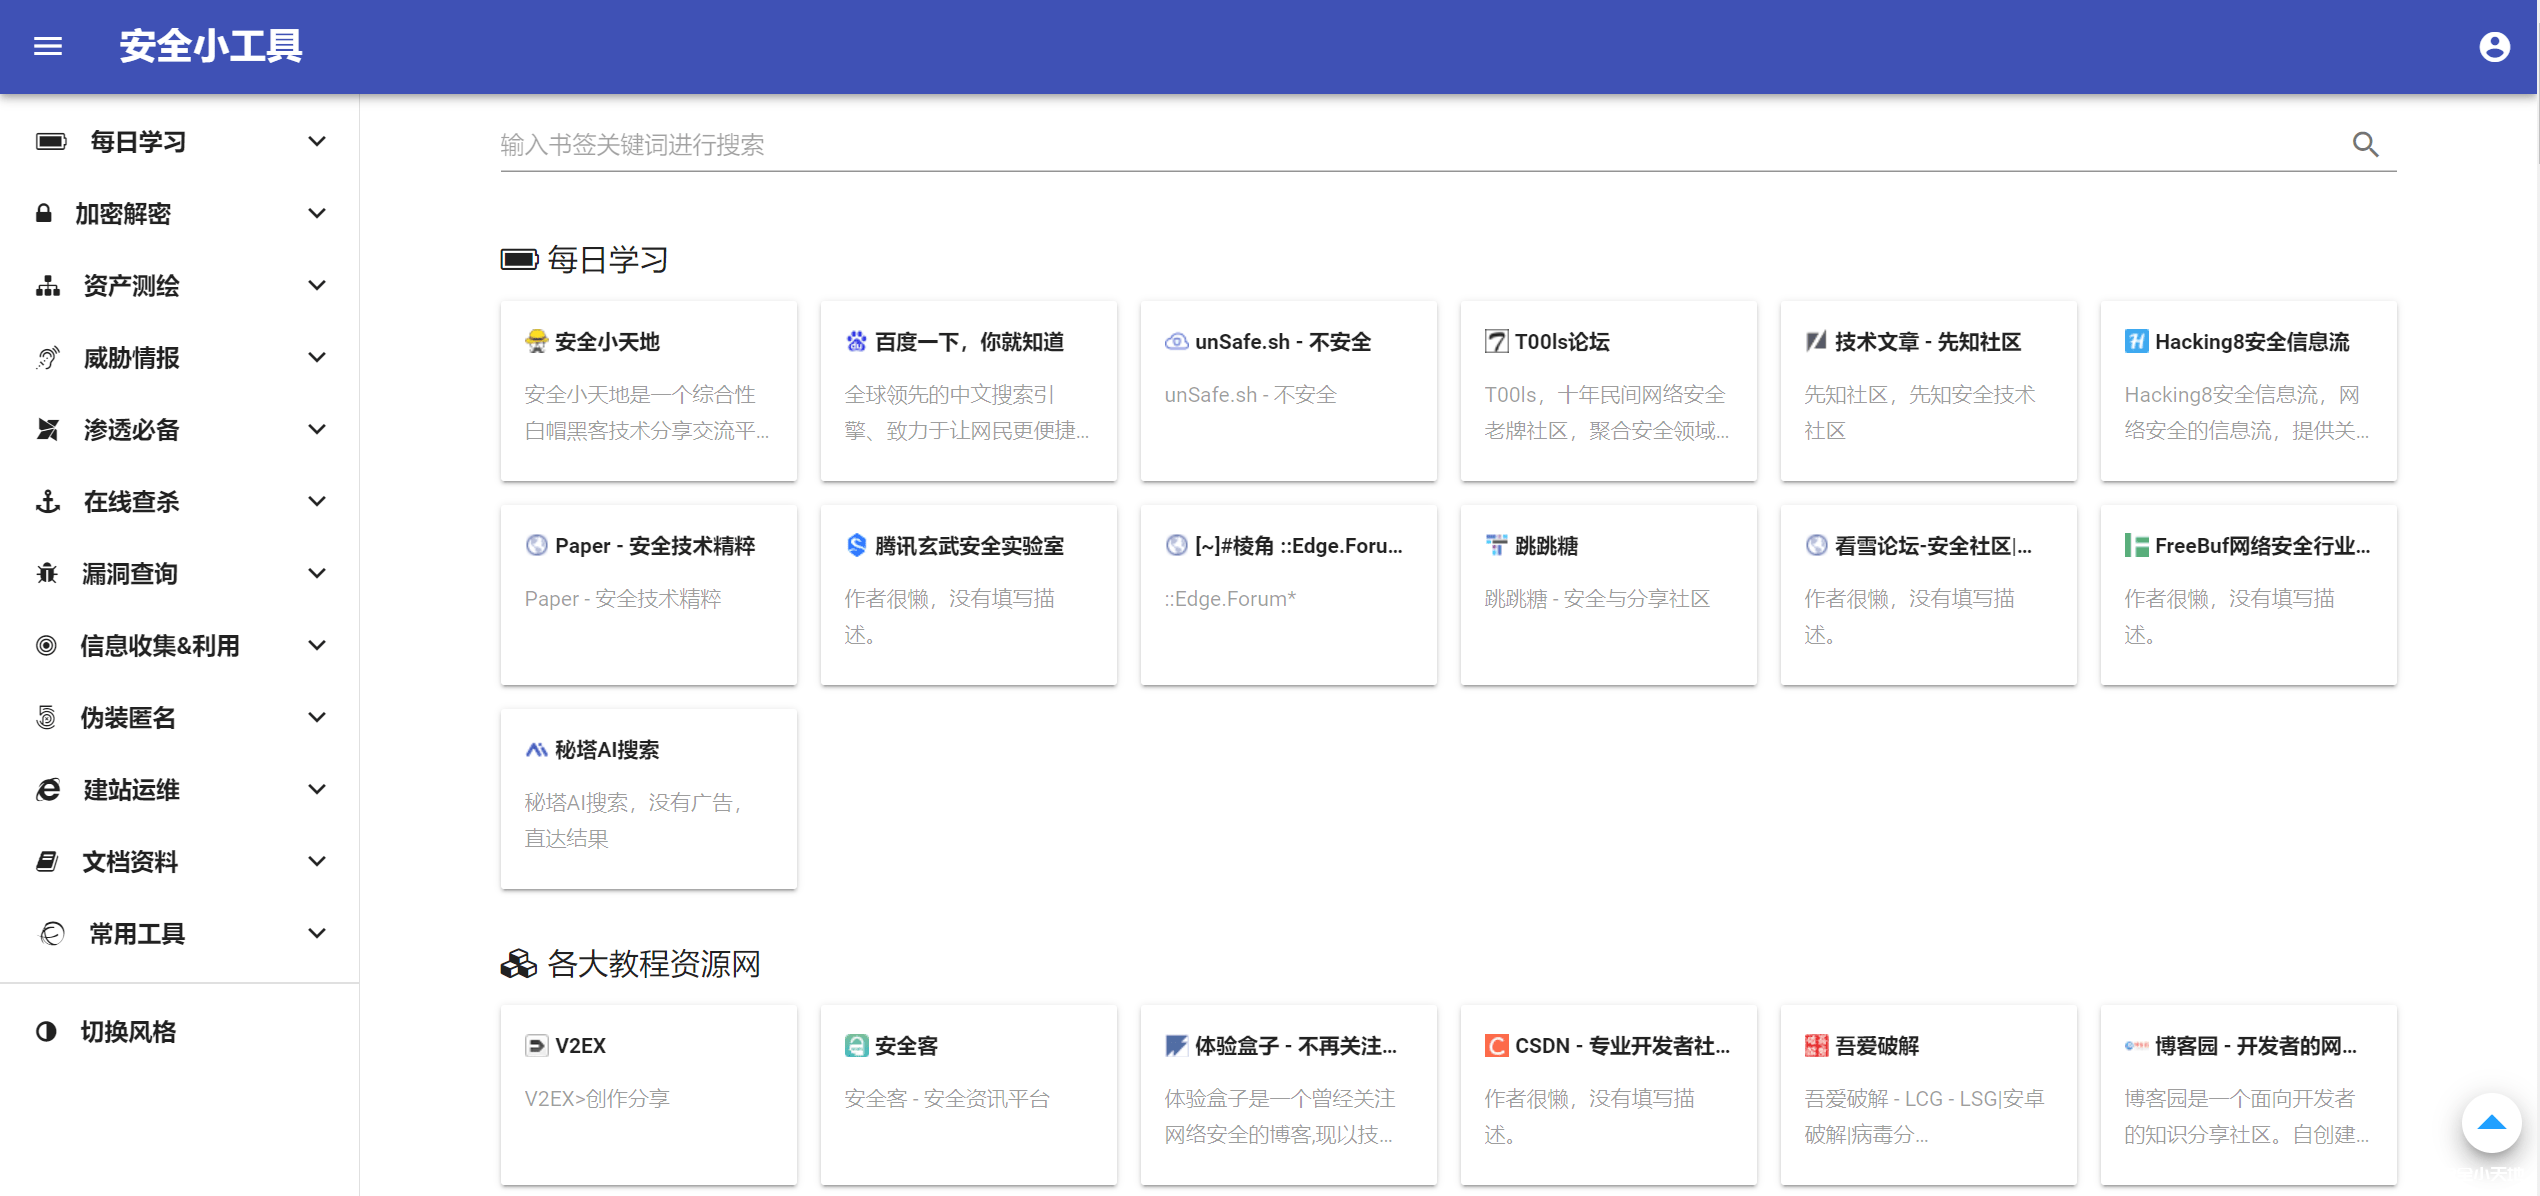
网安学习过程中常用的在线工具合集 推荐收藏
前言 俗话说的,工欲善其事,必先利其器。在网安学习的不同学习分支中,总有那么一些非常nice的网址可以帮助咱们解决问题,例如CTF比赛中加解密算法的相关网站,信息搜集中常用的那些资产测绘搜...
2024年4月5日 17:37CVE-2016-10973: Brafton WordPress Plugin < 3.4.8 - Cross-Site Scripting
漏洞标题 CVE-2016-10973: Brafton WordPress Plugin < 3.4.8 - Cross-Site Scripting 漏洞描述 The Brafton plugin before 3.4.8 for WordPress has XSS via the wp-admin/admin.php?page=B...
2016年11月16日 02:21Apache mod_proxy SSRF(CVE-2021-40438)
漏洞标题 Apache mod_proxy SSRF(CVE-2021-40438) 漏洞描述 Apache提供了mod_proxy模块用于提供代理服务,能够支持的包括正向代理、反向代理、透明代理、缓存、负载均衡,HTTP代理、FTP代理、...
2021年9月27日 04:54CVE-2024-9796: WordPress WP-Advanced-Search <= 3.3.9 - SQL Injection
漏洞标题 CVE-2024-9796: WordPress WP-Advanced-Search <= 3.3.9 - SQL Injection 漏洞描述 The WordPress WP-Advanced-Search plugin for WordPress is vulnerable to SQL Injection in al...
2024年7月20日 18:58
2026年10月21日 11:45
2026年10月20日 11:45
2026年10月19日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

