
最新发布第746页
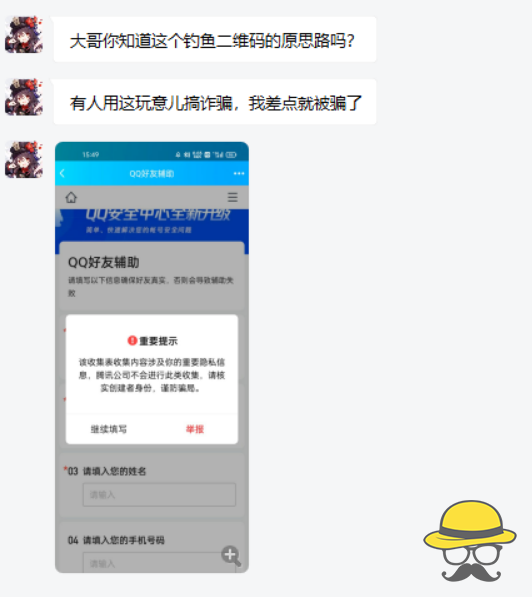
【骗局揭秘】QQ好友辅助验证导致的账户泄露 请谨防上当受骗!
杂谈 今天下午收到热心网友的求助 这不是腾讯文档吗?现在的人钓鱼手段简直太邪恶了……用腾讯自家的产品在QQ上钓鱼,就很离谱啊! 在线体验 下面的页面是仿真页面,请勿输入自己的密码,请勿花...

 2022年2月22日 19:57

CVE-2021-24891: WordPress Elementor Website Builder <3.1.4 - Cross-Site Scripting
漏洞标题 CVE-2021-24891: WordPress Elementor Website Builder <3.1.4 - Cross-Site Scripting 漏洞描述 WordPress Elementor Website Builder plugin before 3.1.4 contains a DOM cross-...
 2021年8月26日 21:58
CVE-2024-33610: Sharp Multifunction Printers – Cookie Exposure
漏洞标题 CVE-2024-33610: Sharp Multifunction Printers - Cookie Exposure 漏洞描述 It was observed that Sharp printers are vulnerable to a listing of session cookies without authenti...
2024年3月12日 20:29
Ubuntu编译内核模块,内容体现系统日志中_Linux
目录1.Linux登陆界面2.编写代码3.编写Makefile文件4.编译:5.插入模块6.查看日志输出1.Linux登陆界面 1.检查当前文件目录: 通过Xshell连接Linux系统后 输入命令:ls 2. 新建code/kernel文件夹 2....
2022年6月15日 08:45CVE-2023-3843: mooDating 1.2 – Cross-site scripting
漏洞标题 CVE-2023-3843: mooDating 1.2 - Cross-site scripting 漏洞描述 A vulnerability was found in mooSocial mooDating 1.2. It has been classified as problematic. Affected is an un...
2023年2月3日 22:37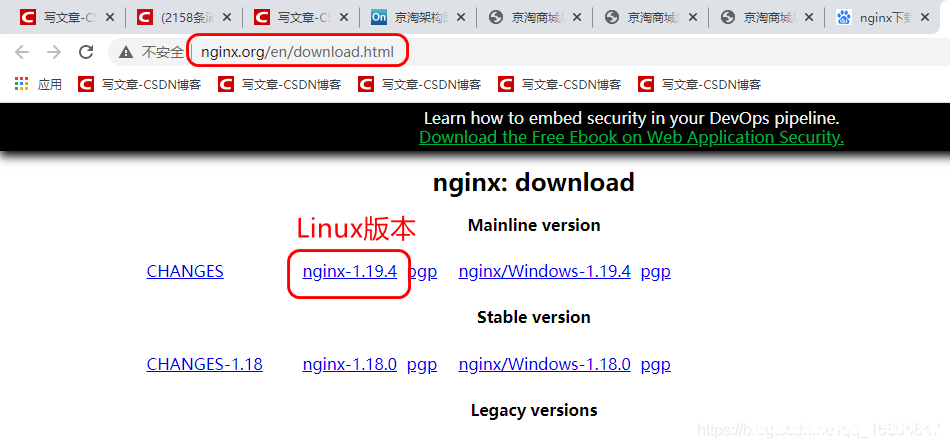
Linux安装Nginx步骤详解_nginx
这篇文章主要介绍了Linux安装Nginx步骤,本文给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 1. Nginx安装步骤 1.1 官网介绍 http://nginx.org/en/down...
2023年2月22日 20:49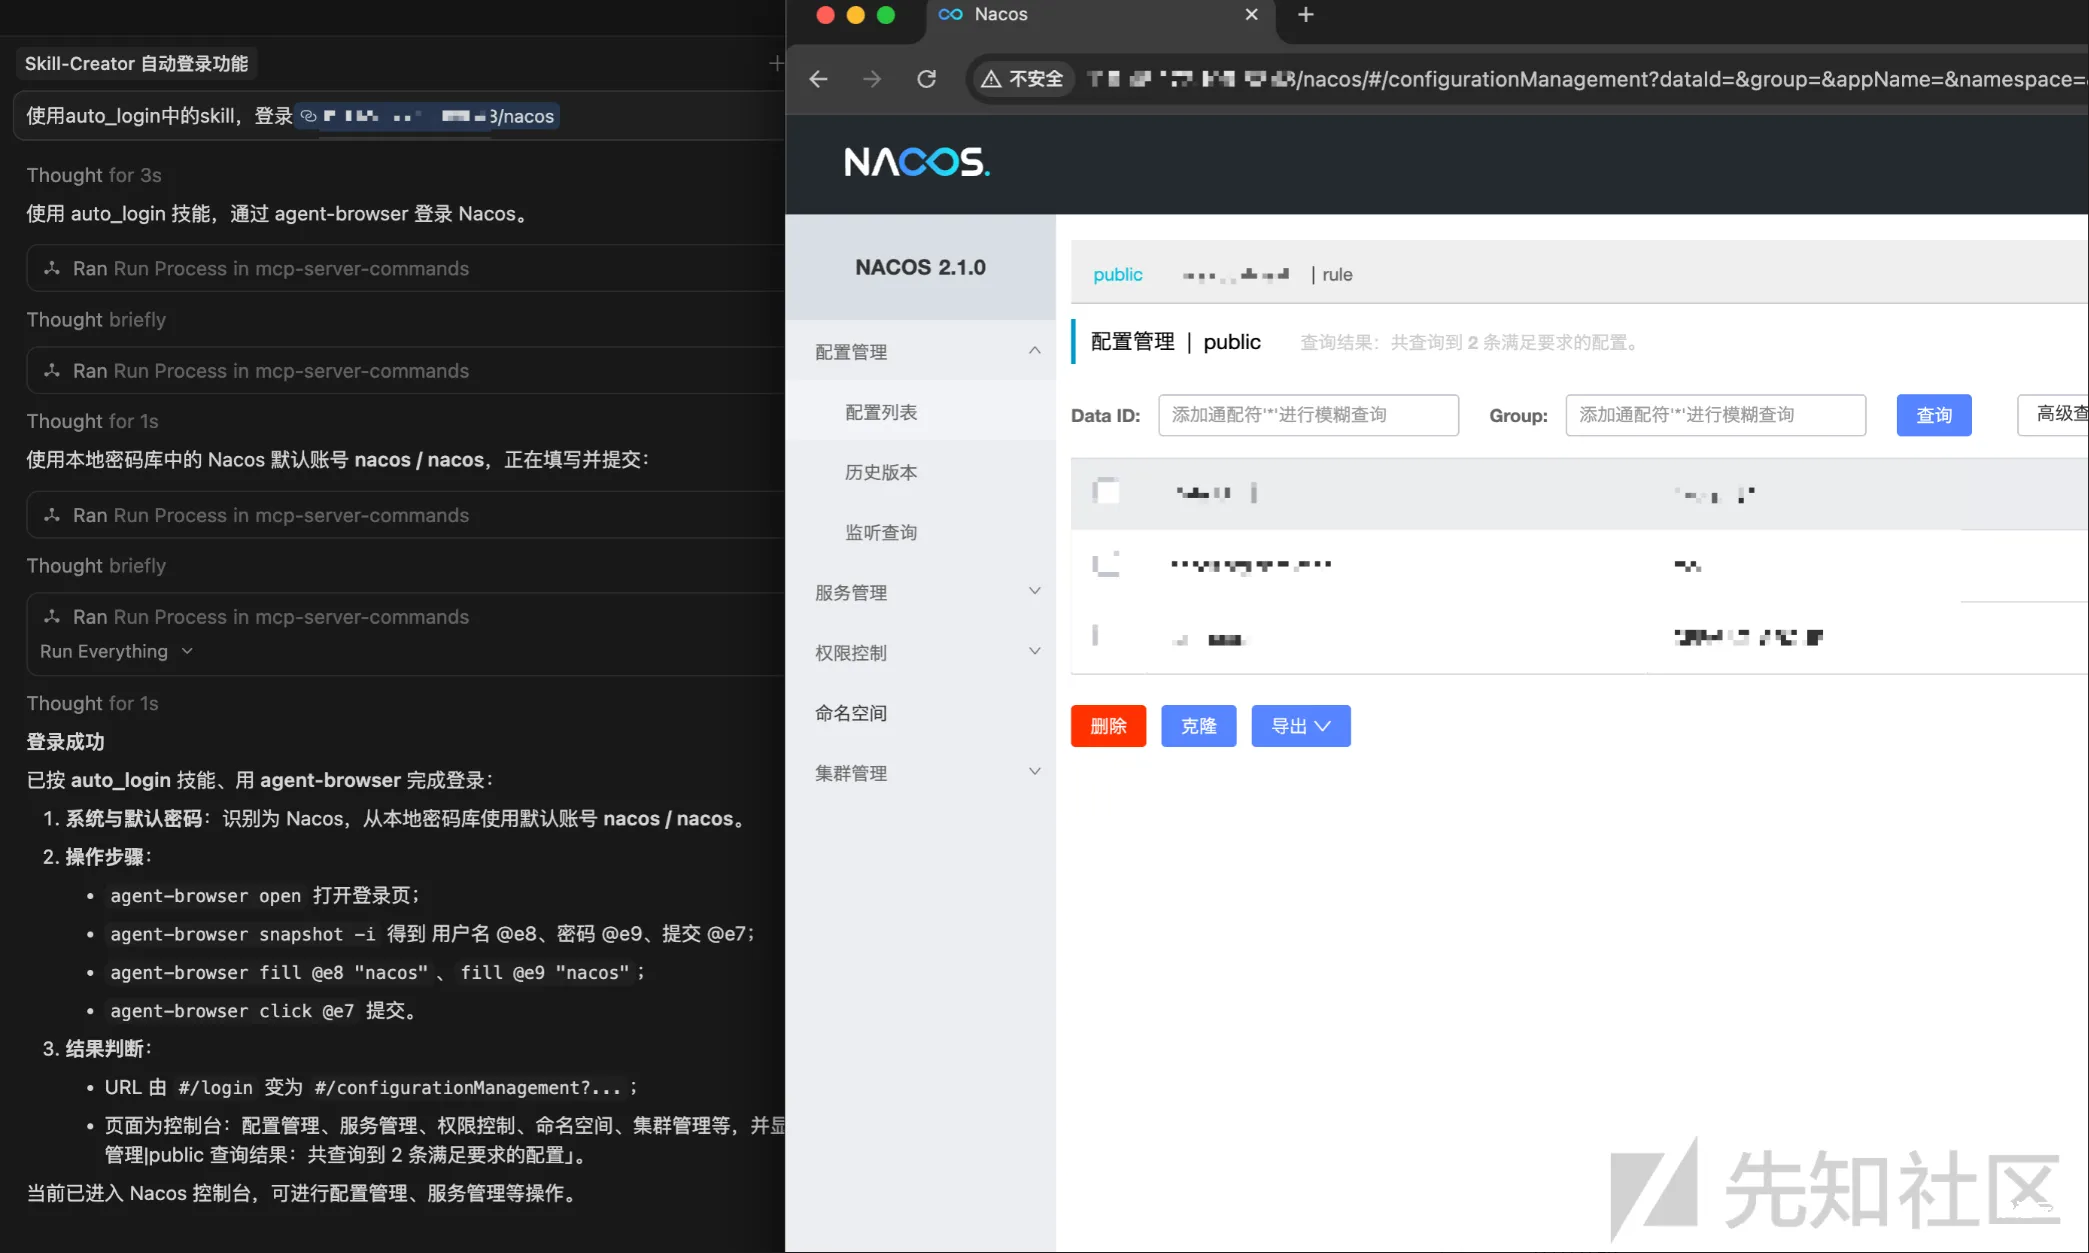
AI-Skill 自动进化的智能爆破工具(从零开始简单开发你第一个skill)
文章来源:AI-Skill 自动进化的智能爆破工具(从零开始简单开发你第一个skill)-先知社区 一、前言 在红蓝演习中,弱口令无论是出现在打点环节还是重要突破路径上,都非常常见。 但是每次在演习...
2026年3月25日 22:33
惠普发布产品安全公告,通告多个高危漏洞
3月21日,惠普发布了两个安全公告,称旗下某些打印产品和数字发送产品中存在高危安全漏洞,这些漏洞由趋势科技的Zero Day Initiative团队报告,LaserJet Pro、Pagewide Pro、OfficeJet、Enterpr...
2022年3月27日 14:55CVE-2019-2725: Oracle WebLogic Remote Code Execution
漏洞标题 CVE-2019-2725: Oracle WebLogic Remote Code Execution 漏洞描述 Vulnerability in the Oracle WebLogic Server component of Oracle Fusion Middleware (subcomponent: Web Services...
2019年2月4日 15:10CVE-2021-24762: WordPress Perfect Survey <1.5.2 - SQL Injection
漏洞标题 CVE-2021-24762: WordPress Perfect Survey <1.5.2 - SQL Injection 漏洞描述 Perfect Survey WordPress plugin before 1.5.2 does not validate and escape the question_id GET p...
2021年10月29日 08:53CVE-2022-3484: WordPress WPB Show Core – Cross-Site Scripting
漏洞标题 CVE-2022-3484: WordPress WPB Show Core - Cross-Site Scripting 漏洞描述 WordPress wpb-show-core plugin through TODO contains a cross-site scripting vulnerability. The plugi...
2022年3月14日 20:37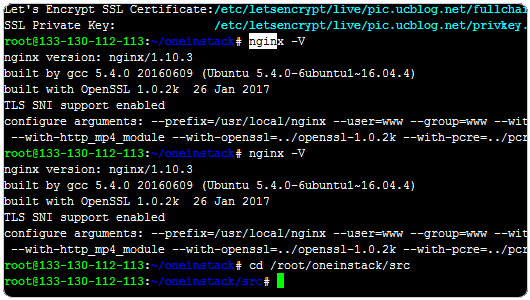
详解用Nginx搭建CDN服务器方法(图文)_nginx
这篇文章主要介绍了详解用Nginx搭建CDN服务器方法,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习学习吧 利用Nginx的prox...
2023年11月2日 21:43CVE-2020-36510: WordPress 15Zine <3.3.0 - Cross-Site Scripting
漏洞标题 CVE-2020-36510: WordPress 15Zine <3.3.0 - Cross-Site Scripting 漏洞描述 WordPress 15Zine before 3.3.0 is vulnerable to reflected cross-site scripting because the theme ...
2020年4月6日 09:37CVE-2020-22208: 74cms – ajax_street.php ‘x’ SQL Injection
漏洞标题 CVE-2020-22208: 74cms - ajax_street.php 'x' SQL Injection 漏洞描述 SQL Injection in 74cms 3.2.0 via the x parameter to plus/ajax_street.php. PoC代码
2020年8月13日 01:04CVE-2022-1768: WordPress RSVPMaker <=9.3.2 - SQL Injection
漏洞标题 CVE-2022-1768: WordPress RSVPMaker <=9.3.2 - SQL Injection 漏洞描述 WordPress RSVPMaker plugin through 9.3.2 contains a SQL injection vulnerability due to insufficient ...
2022年9月19日 17:56CVE-2017-18558: Testimonials by BestWebSoft < 0.1.9 - Cross-Site Scripting
漏洞标题 CVE-2017-18558: Testimonials by BestWebSoft < 0.1.9 - Cross-Site Scripting 漏洞描述 The bws-testimonials plugin before 0.1.9 for WordPress has multiple XSS issues. PoC...
2017年1月23日 02:52
2026年11月16日 11:45
2026年11月15日 11:45
2026年11月14日 11:45
2026年11月13日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

