
最新发布第747页

CVE-2025-4427: Ivanti Endpoint Manager Mobile – Unauthenticated Remote Code Execution
漏洞标题 CVE-2025-4427: Ivanti Endpoint Manager Mobile - Unauthenticated Remote Code Execution 漏洞描述 An authentication bypass in Ivanti Endpoint Manager Mobile allowing attacker...
 2025年4月20日 11:16
CVE-2023-3345: LMS by Masteriyo < 1.6.8 - Information Exposure
漏洞标题 CVE-2023-3345: LMS by Masteriyo < 1.6.8 - Information Exposure 漏洞描述 The plugin does not properly safeguards sensitive user information, like other user's email...
2023年4月18日 22:10CVE-2019-2588: Oracle Business Intelligence – Path Traversal
漏洞标题 CVE-2019-2588: Oracle Business Intelligence - Path Traversal 漏洞描述 Oracle Business Intelligence versions 11.1.1.9.0, 12.2.1.3.0 and 12.2.1.4.0 are vulnerable to path tr...
2019年10月4日 01:10CVE-2019-11886: Yellow Pencil Visual Theme Customizer < 7.2.1 - Privilege Escalation
漏洞标题 CVE-2019-11886: Yellow Pencil Visual Theme Customizer < 7.2.1 - Privilege Escalation 漏洞描述 The WaspThemes Visual CSS Style Editor (aka yellow-pencil-visual-theme-cus...
2019年7月12日 19:40CVE-2021-42237: Sitecore Experience Platform Pre-Auth RCE
漏洞标题 CVE-2021-42237: Sitecore Experience Platform Pre-Auth RCE 漏洞描述 Sitecore XP 7.5 to Sitecore XP 8.2 Update 7 is vulnerable to an insecure deserialization attack where re...
2021年2月15日 15:38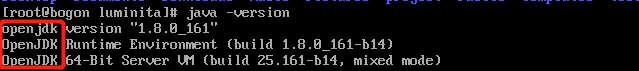
CentOS7.4下 安装JDK1.8的图文教程_Linux
这篇文章主要介绍了CentOS7.4下 安装JDK1.8的图文教程,本文图文并茂给大家介绍的非常详细,具有一定的参考借鉴价值,需要的朋友可以参考下 Linux安装JDK1.8步骤 1、检查CentOS是否有自带的openJ...
2024年3月18日 20:48CVE-2023-35844: Lightdash Arbitrary File Read
漏洞标题 CVE-2023-35844: Lightdash Arbitrary File Read 漏洞描述 Lightdash是一款数据分析平台,它可以让数据团队和其他业务部门聚集在一起以做出更好的数据驱动决策 Lightdash 0.510.3之前...
2023年11月30日 14:47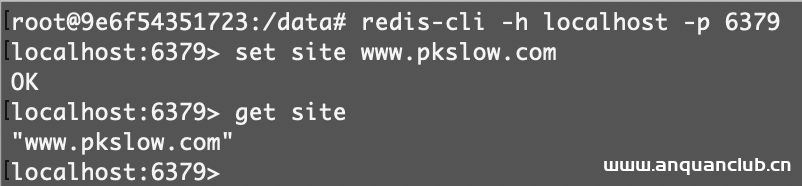
Docker安装Redis并介绍可视化客户端进行操作_docker
这篇文章主要介绍了Docker安装Redis并介绍可视化客户端进行操作方法,本文通过实例代码给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 1 简介 Redis是...
2024年2月7日 20:49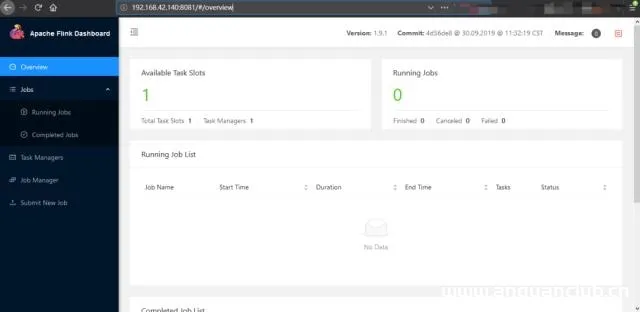
Apache Flink 任意 Jar 包上传导致远程代码执行问题(漏洞预警)_Linux
这篇文章主要介绍了Apache Flink 任意 Jar 包上传导致远程代码执行漏洞复现问题,本文给出了修复建议和解决方案,需要的朋友可以参考下 漏洞描述 Apache Flink是一个用于分布式流和批处理数据的...
2026年8月17日 11:45CVE-2008-1547: Microsoft OWA Exchange Server 2003 – ‘redir.asp’ Open Redirection
漏洞标题 CVE-2008-1547: Microsoft OWA Exchange Server 2003 - 'redir.asp' Open Redirection 漏洞描述 Open redirect vulnerability in exchweb/bin/redir.asp in Microsoft Outlo...
2008年4月26日 07:01
docker-compose创建网桥,添加子网,删除网卡的实现_docker
这篇文章主要介绍了docker-compose创建网桥,添加子网,删除网卡的实现方式,具有很好的参考价值,希望对大家有所帮助。一起跟随小编过来看看吧 1.创建docker网卡 [root@i ~]# brctl addbr docker...
2022年7月8日 20:47CVE-2025-9196: Trinity Audio <= 5.21.0 - Information Exposure
漏洞标题 CVE-2025-9196: Trinity Audio <= 5.21.0 - Information Exposure 漏洞描述 The Trinity Audio Text to Speech AI audio player to convert content into audio plugin for WordPre...
2025年8月20日 05:07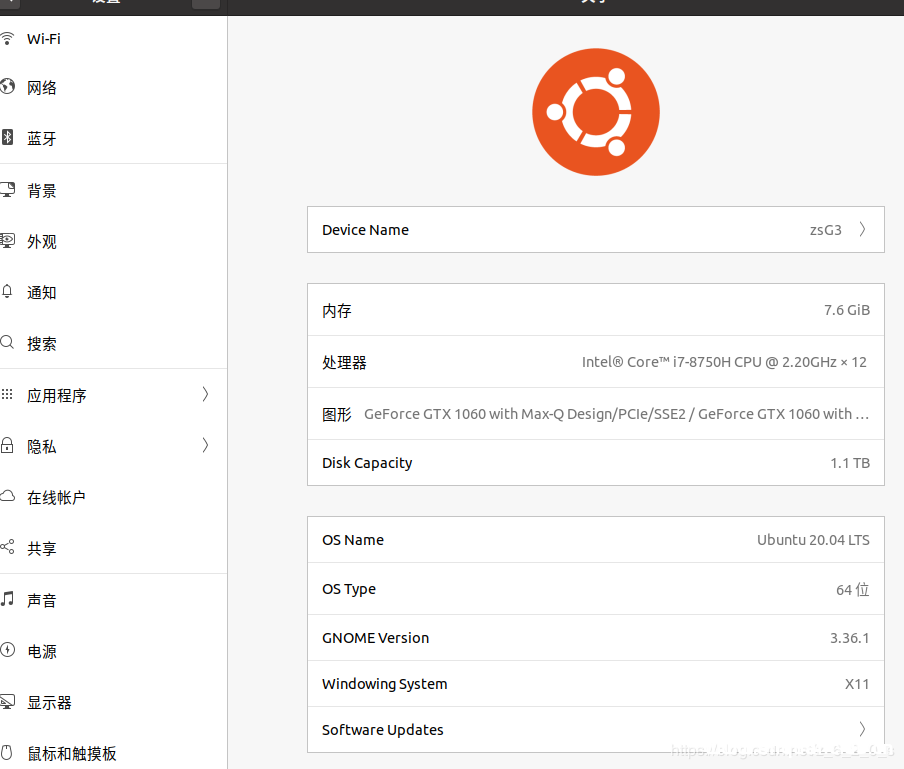
安装Ubuntu20.04与安装NVIDIA驱动的教程_Linux
这篇文章主要介绍了安装Ubuntu20.04,安装NVIDIA驱动的相关知识,本文给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 安装Ubuntu 20.04 安装NVIDIA 驱...
2023年12月31日 20:41CVE-2021-30461: VoipMonitor <24.61 - Remote Code Execution
漏洞标题 CVE-2021-30461: VoipMonitor <24.61 - Remote Code Execution 漏洞描述 VoipMonitor prior to 24.61 is susceptible to remote code execution vulnerabilities because of its us...
2021年8月12日 05:26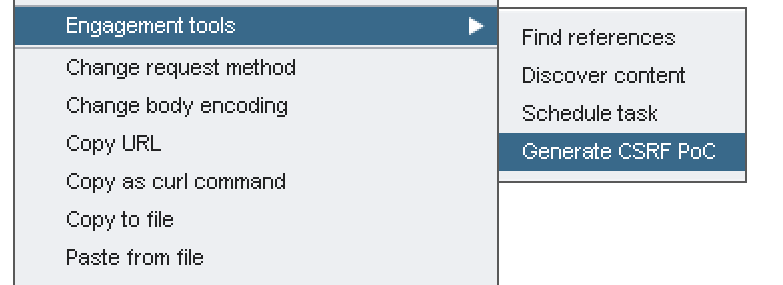
web漏洞挖掘指南 -CSRF跨站请求伪造
web漏洞挖掘指南 CSRF跨站请求伪造 一、CSRF的漏洞原理以及攻击过程 顾名思义,CSRF跨站请求伪造是一种伪造受害者的请求以达成某种目的的攻击手法,本质上我将其理解为攻击者像操控木偶一样让受...
2022年3月10日 23:39CVE-2010-1953: Joomla! Component iNetLanka Multiple Map 1.0 – Local File Inclusion
漏洞标题 CVE-2010-1953: Joomla! Component iNetLanka Multiple Map 1.0 - Local File Inclusion 漏洞描述 A directory traversal vulnerability in the iNetLanka Multiple Map (com_multimap...
2010年7月31日 21:02
2026年11月16日 11:45
2026年11月15日 11:45
2026年11月14日 11:45
2026年11月13日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

