
最新发布第748页
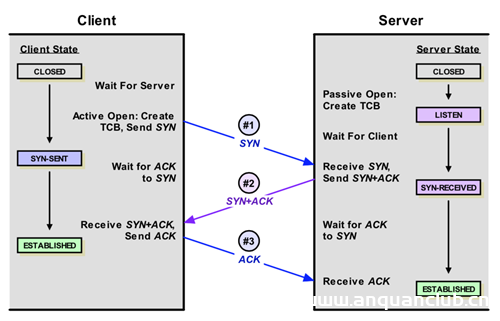
TCP第三次握手传数据过程图解_服务器其它
这篇文章主要介绍了TCP第三次握手传数据过程图解,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友可以参考下 RFC793文档里带有SYN标志的过程包是不可...
 2022年12月14日 21:48

正则表达式基础教程 regular expression第1/2页_正则表达式
前言 正则表达式是烦琐的,但是强大的,学会之后的应用会让你除了提高效率外,会给你带来绝对的成就感。只要认真去阅读这些资料,加上应用的时候进行一定的参考,掌握正则表达式不是问题。 1.&n...
2026年2月21日 11:49Linux seq命令的使用详解_Linux
这篇文章主要介绍了Linux seq命令的使用详解,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习学习吧 01. 命令概述 seq命令...
2024年4月29日 21:09
Docker+K8S 集群环境搭建及分布式应用部署_docker
这篇文章主要介绍了Docker+K8S 集群环境搭建及分布式应用部署,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习学习吧 1.安...
2023年10月11日 20:14
Apache OFBiz CVE-2023-50968 服务端请求伪造漏洞
漏洞标题 Apache OFBiz CVE-2023-50968 服务端请求伪造漏洞 漏洞描述 Apache OFBiz存在服务器端请求伪造漏洞。此漏洞是由于对requiredLabel参数缺乏校验导致的。 PoC代码 暂无
2023年10月5日 04:34CVE-2024-2771: Contact Form Plugin by Fluent Forms < 5.1.17 - Unauthenticated Limited Privilege Escalation
漏洞标题 CVE-2024-2771: Contact Form Plugin by Fluent Forms < 5.1.17 - Unauthenticated Limited Privilege Escalation 漏洞描述 The plugin is vulnerable to privilege escalation due...
2024年7月14日 00:06CVE-2023-41266: Qlik Sense Enterprise – Path Traversal
漏洞标题 CVE-2023-41266: Qlik Sense Enterprise - Path Traversal 漏洞描述 A path traversal vulnerability found in Qlik Sense Enterprise for Windows for versions May 2023 Patch 3 and...
2023年1月11日 02:08CVE-2021-31602: Hitachi Vantara Pentaho/Business Intelligence Server – Authentication Bypass
漏洞标题 CVE-2021-31602: Hitachi Vantara Pentaho/Business Intelligence Server - Authentication Bypass 漏洞描述 Hitachi Vantara Pentaho through 9.1 and Pentaho Business Intelligence...
2021年5月5日 14:47CVE-2022-0535: WordPress E2Pdf <1.16.45 - Cross-Site Scripting
漏洞标题 CVE-2022-0535: WordPress E2Pdf <1.16.45 - Cross-Site Scripting 漏洞描述 WordPress E2Pdf plugin before 1.16.45 contains a cross-site scripting vulnerability. The plugin ...
2022年12月21日 15:41CVE-2021-24987: WordPress Super Socializer <7.13.30 - Cross-Site Scripting
漏洞标题 CVE-2021-24987: WordPress Super Socializer <7.13.30 - Cross-Site Scripting 漏洞描述 WordPress Super Socializer plugin before 7.13.30 contains a reflected cross-site scr...
2021年3月18日 21:02MongoDB Zlib 信息泄露漏洞(CVE-2025-14847)
漏洞标题 MongoDB Zlib 信息泄露漏洞(CVE-2025-14847) 漏洞描述 MongoDB Server 在其使用 Zlib 压缩协议的通信实现中存在长度字段不匹配漏洞,当协议头中的长度字段与实际数据长度不一致时,...
2025年7月6日 16:31CVE-2017-9965: Schneider Electric Pelco VideoXpert Enterprise 2.0 – Path Traversal
漏洞标题 CVE-2017-9965: Schneider Electric Pelco VideoXpert Enterprise 2.0 - Path Traversal 漏洞描述 Schneider Electric Pelco VideoXpert Enterprise versions 2.0 and prior contain a...
2017年4月19日 12:16CirCarLife停车管理系统device-id页面-敏感信息泄漏(CVE-2018-16671)
漏洞标题 CirCarLife停车管理系统device-id页面-敏感信息泄漏(CVE-2018-16671) 漏洞描述 【漏洞对象】Circontrol CirCarLife Scada 【漏洞描述】 Circontrol CirCarLifeScada是西班牙Circontrol...
2018年3月12日 22:42CVE-2020-21224: Inspur ClusterEngine 4.0 – Remote Code Execution
漏洞标题 CVE-2020-21224: Inspur ClusterEngine 4.0 - Remote Code Execution 漏洞描述 Inspur ClusterEngine V4.0 is suscptible to a remote code execution vulnerability. A remote attack...
2020年8月25日 23:45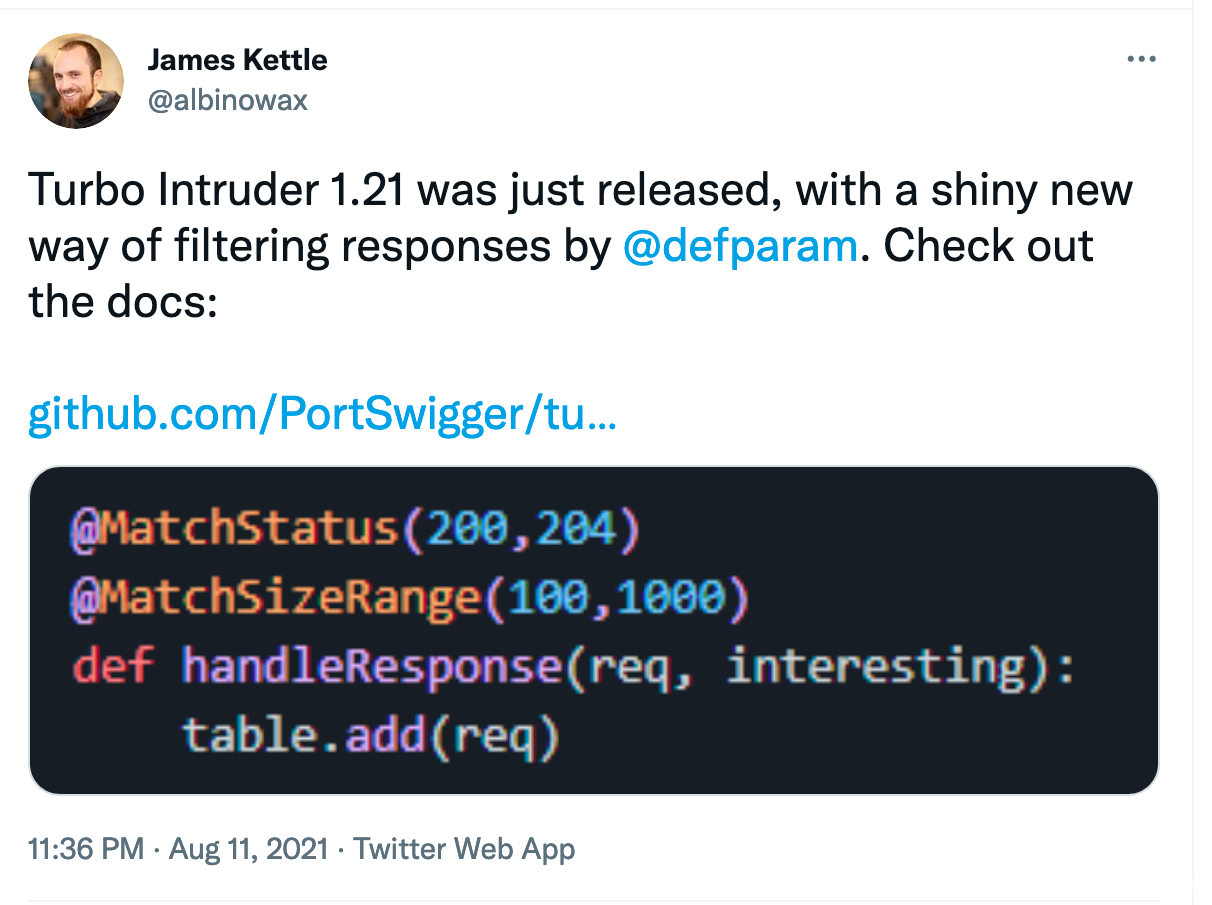
bugbounty技巧聚合20210812
漏洞报告 Acronis #1070533 Acronis True Image 2021 (windows) does not validate server hostname on a login TLS connection Elastic #1218680 Improper authorization on /api/as/v1/creden...
2022年3月10日 23:35CVE-2025-2075: Uncanny Automator <= 6.3.0.2 - Missing Authorization to Authenticated (Subscriber+) Privilege Escalation
漏洞标题 CVE-2025-2075: Uncanny Automator <= 6.3.0.2 - Missing Authorization to Authenticated (Subscriber+) Privilege Escalation 漏洞描述 The Uncanny Automator - Easy Automation...
2025年5月9日 14:53
2026年9月27日 11:45
2026年9月26日 11:45
2026年9月25日 11:45
2026年9月24日 11:46
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月20日 16:22
2026年9月20日 11:48
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

