
最新发布第784页

如何在Linux操作系统下安装Apache服务的方法实例详解_Linux
这篇文章主要介绍了如何在Linux操作系统下安装Apache服务的方法,本文通过实例图文相结合给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 链接下载: ...
 2023年10月29日 20:03
美国学区网络保险费用上涨至去年三倍多
根据伊利诺伊州布卢明顿87学区公布的责任保险费用明细表,其网络保险续保费用从2021年的6661美元跃升至今年的22229美元,增幅约为234%。学区:由州立法机关创设、组织的准市政法人,负责该州公...
2022年3月10日 23:40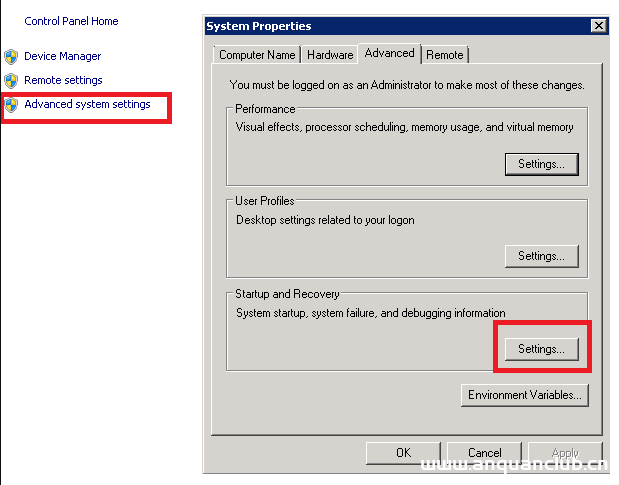
Windows Server 2008 r2服务器无故自动重启故障的解决方法_win服务器
Windows Server 2008服务器自动重启!登陆服务器之后,随便做什么操作,一两分钟服务器就自动重启,这里就给大家分享一下解决方法 Windows Server 2008服务器自动重启!登陆服务器之后,随便做...
2024年6月1日 20:43
CVE-2021-24150: WordPress Like Button Rating <2.6.32 - Server-Side Request Forgery
漏洞标题 CVE-2021-24150: WordPress Like Button Rating <2.6.32 - Server-Side Request Forgery 漏洞描述 WordPress Like Button Rating plugin before 2.6.32 is susceptible to server-s...
2021年6月9日 20:22CVE-2025-20188: Cisco IOS XE WLC – Arbitrary File Upload
漏洞标题 CVE-2025-20188: Cisco IOS XE WLC - Arbitrary File Upload 漏洞描述 A vulnerability in the Out-of-Band Access Point (AP) Image Download feature of Cisco IOS XE Software for ...
2025年1月8日 01:02
-CVE-2020-1472 net logon RCE利用
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现-CVE-2020-1472 net logon RCE利用 2020年08月12日,Windows官方 发布了 NetLogon 特权提升漏洞 的风险通告,该漏洞编号为 CVE-202...
2023年2月1日 13:53CVE-2014-9119: WordPress DB Backup <=4.5 - Local File Inclusion
漏洞标题 CVE-2014-9119: WordPress DB Backup <=4.5 - Local File Inclusion 漏洞描述 WordPress Plugin DB Backup 4.5 and possibly prior versions are prone to a local file inclusion ...
2014年12月9日 05:14CVE-2022-1398: External Media without Import <=1.1.2 - Authenticated Blind Server-Side Request Forgery
漏洞标题 CVE-2022-1398: External Media without Import <=1.1.2 - Authenticated Blind Server-Side Request Forgery 漏洞描述 WordPress External Media without Import plugin through 1...
2022年3月29日 00:36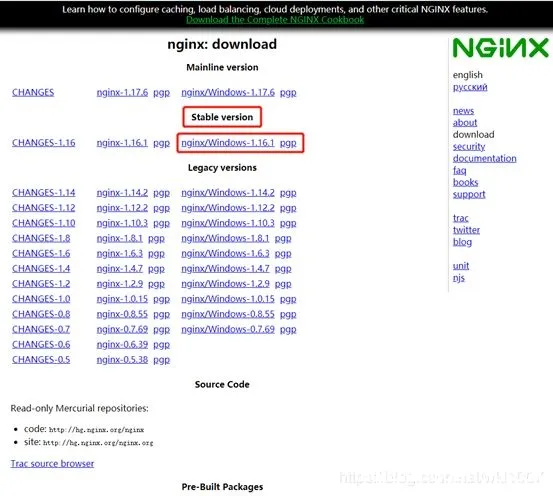
windows10 系统配置nginx文件服务器的图文教程_nginx
这篇文章主要介绍了windows10 系统配置nginx文件服务器的图文教程,本文图文并茂给大家介绍的非常详细,具有一定的参考借鉴价值,需要的朋友可以参考下 Nginx官网下载Windows版本的Nginx: http:...
2026年3月20日 11:45CVE-2018-6910: DedeCMS 5.7 – Path Disclosure
漏洞标题 CVE-2018-6910: DedeCMS 5.7 - Path Disclosure 漏洞描述 DedeCMS 5.7 allows remote attackers to discover the full path via a direct request for include/downmix.inc.php or inc...
2018年2月4日 23:56
Docker部署Nuxt.js项目的实现_docker
这篇文章主要介绍了Docker部署Nuxt.js项目的实现,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习学习吧 Docker官方文档:...
2022年10月3日 21:18Apache Tomcat CVE-2023-46589 请求走私漏洞
漏洞标题 Apache Tomcat CVE-2023-46589 请求走私漏洞 漏洞描述 Apache Tomcat存在请求走私漏洞,该漏洞是由于应用程序对chunck传输的异常数据缺乏验证导致的。 PoC代码 暂无
2023年7月20日 16:21CVE-2024-30569: Netgear R6850 – Information Disclosure
漏洞标题 CVE-2024-30569: Netgear R6850 - Information Disclosure 漏洞描述 Netgear R6850 router firmware version V1.1.0.88 contains an information leakage vulnerability in the curren...
2024年6月16日 03:20CVE-2019-17233: WordPress Ultimate FAQs <= 1.8.24 – Unauthenticated HTML Content Injection
漏洞标题 CVE-2019-17233: WordPress Ultimate FAQs <= 1.8.24 – Unauthenticated HTML Content Injection 漏洞描述 Functions/EWD_UFAQ_Import.php in the ultimate-faqs plugin through 1...
2019年11月4日 07:10CVE-2025-4322: Motors <= 5.6.67 - Unauthenticated Privilege Escalation via Password Update/Account Takeover
漏洞标题 CVE-2025-4322: Motors <= 5.6.67 - Unauthenticated Privilege Escalation via Password Update/Account Takeover 漏洞描述 The Motors theme for WordPress is vulnerable to pri...
2025年3月8日 23:48
全球范围多家知名平台受波及,亚马逊云服务中断
12月7日,亚马逊云服务(AWS,Amazon Web Services)在US-EAST-1区域陷入网络中断。全球许多平台、服务都依赖于AWS运行,当亚马逊网络中断时,这些平台及服务也会中断,这导致世界各地用户都不...
2022年3月10日 23:39
2026年11月6日 11:45
2026年11月5日 11:45
2026年11月4日 11:45
2026年11月3日 11:46
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

