
最新发布第791页

CVE-2025-34026: Versa Concerto Actuator Endpoint – Authentication Bypass
漏洞标题 CVE-2025-34026: Versa Concerto Actuator Endpoint - Authentication Bypass 漏洞描述 An authentication bypass vulnerability affected the Spring Boot Actuator endpoints in Ver...
 2025年1月30日 06:50
CVE-2023-22952: SugarCRM Unauthenticated – Remote Code Execution
漏洞标题 CVE-2023-22952: SugarCRM Unauthenticated - Remote Code Execution 漏洞描述 In SugarCRM before 12.0. Hotfix 91155, a crafted request can inject custom PHP code through the E...
2023年4月11日 15:11CVE-2022-29455-headless: WordPress Elementor Website Builder <= 3.5.5 - DOM Cross-Site Scripting
漏洞标题 CVE-2022-29455-headless: WordPress Elementor Website Builder <= 3.5.5 - DOM Cross-Site Scripting 漏洞描述 WordPress Elementor Website Builder plugin 3.5.5 and prior con...
2022年3月8日 03:11CVE-2022-34267: RWS WorldServer – Authentication Bypass
漏洞标题 CVE-2022-34267: RWS WorldServer - Authentication Bypass 漏洞描述 An issue was discovered in RWS WorldServer before 11.7.3. Adding a token parameter with the value of 02 by...
2022年3月4日 11:54CVE-2017-9506: Atlassian Jira IconURIServlet – Cross-Site Scripting/Server-Side Request Forgery
漏洞标题 CVE-2017-9506: Atlassian Jira IconURIServlet - Cross-Site Scripting/Server-Side Request Forgery 漏洞描述 The Atlassian Jira IconUriServlet of the OAuth Plugin from version...
2017年6月15日 23:12CVE-2025-9808: The Events Calendar <= 6.15.2 - Information Disclosure
漏洞标题 CVE-2025-9808: The Events Calendar <= 6.15.2 - Information Disclosure 漏洞描述 The Events Calendar WordPress plugin <= 6.15.2 contains an information disclosure vuln...
2025年10月5日 07:34CVE-2009-1872: Adobe Coldfusion <=8.0.1 - Cross-Site Scripting
漏洞标题 CVE-2009-1872: Adobe Coldfusion <=8.0.1 - Cross-Site Scripting 漏洞描述 Adobe ColdFusion Server 8.0.1 and earlier contain multiple cross-site scripting vulnerabilities ...
2009年6月18日 15:52
[极客大挑战 2019]BuyFlag – buu刷题笔记
打开题目我们发现一个网页,然后有一个菜单,点击菜单就能发现这个payflag的页面,需要1亿,买是一定要买的,但付款就不一定了 Flag need your 100000000 money attention If you want to buy t...

 2022年4月17日 16:13
CVE-2021-40661: IND780 – Local File Inclusion
漏洞标题 CVE-2021-40661: IND780 - Local File Inclusion 漏洞描述 IND780 Advanced Weighing Terminals Build 8.0.07 March 19, 2018 (SS Label 'IND780_8.0.07'), Version 7.2.10 ...
2021年10月26日 22:28
Linux 删除特殊字符文件名或目录的方法_Linux
这篇文章主要介绍了Linux 删除特殊字符文件名或目录,需要的朋友可以参考下 通过文件的inode号删除文件 先用ls -i 找出要删除文件的inode 号 ls -i |grep xxxxxx|awk '{print $2}'|xargs -i rm -...
2026年3月4日 11:49CVE-2024-57046: Netgear DGN2200 – Improper Authentication
漏洞标题 CVE-2024-57046: Netgear DGN2200 - Improper Authentication 漏洞描述 A vulnerability in the Netgear DGN2200 router with firmware version v1.0.0.46 and earlier permits unauth...
2024年6月14日 01:12CVE-2019-6799: phpMyAdmin <4.8.5 - Local File Inclusion
漏洞标题 CVE-2019-6799: phpMyAdmin <4.8.5 - Local File Inclusion 漏洞描述 phpMyAdmin before 4.8.5 is susceptible to local file inclusion. When the AllowArbitraryServer configura...
2019年8月17日 04:36CVE-2022-22242: Juniper Networks Junos OS 错误页面反射 XSS 漏洞
漏洞标题 CVE-2022-22242: Juniper Networks Junos OS 错误页面反射 XSS 漏洞 漏洞描述 CVE-2022-22242它是位于出错页面 (“error.php”) 上的预认证反射型XSS漏洞,可导致远程攻击者嗅探 Junos...
2022年11月22日 04:49Apache Struts2(S2-001)远程代码执行漏洞(CVE-2007-4556)
漏洞标题 Apache Struts2(S2-001)远程代码执行漏洞(CVE-2007-4556) 漏洞描述 在Struts2 WebWork 2.1+ 和 Struts 2 的“altSyntax”功能允许将 OGNL表达式插入到文本字符串中并进行递归处理。这...
2007年5月27日 13:30CVE-2024-5315: Dolibarr ERP CMS `list.php` – SQL Injection
漏洞标题 CVE-2024-5315: Dolibarr ERP CMS `list.php` - SQL Injection 漏洞描述 Vulnerabilities in Dolibarr ERP - CRM that affect version 9.0.1 and allow SQL injection. PoC代码
2024年7月1日 17:51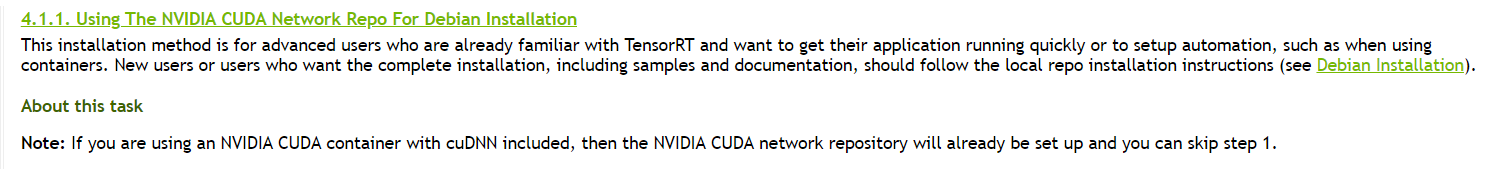
docker容器内安装TensorRT的问题_docker
很多朋友在使用docker容器内安装TensorRT的时候,遇到一大堆棘手的问题,不知道怎么处理好了,今天小编就docker安装TensorRT的问题给大家详细介绍下,感兴趣的朋友一起看看吧 Ubuntu上卸载已安...
2022年6月15日 09:45
2026年11月16日 11:45
2026年11月15日 11:45
2026年11月14日 11:45
2026年11月13日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

