
最新发布第84页
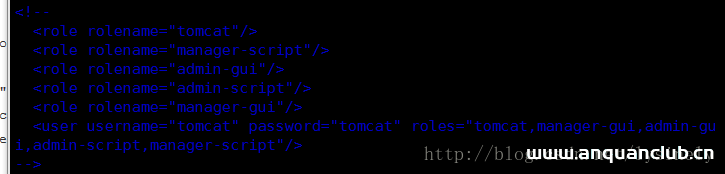
tomcat服务器安全设置方法_Tomcat
这篇文章主要介绍了tomcat服务器安全设置方法,需要的朋友可以参考下 Tomcat是一个HTTP服务器,是Sun透过Java Community Process开发的、对广泛使用的Servlet和JavaServer Page(JSP)技术的正式参...
 2026年11月7日 11:45

tomcat 安全规范(tomcat安全加固和规范)_Tomcat
tomcat是一个开源Web服务器,基于Tomcat的Web运行效率高,可以在一般的硬件平台上流畅运行,因此,颇受Web站长的青睐。不过,在默认配置下其存在一定的安全隐患,可被恶意攻击 tomcat是一个开源...
2026年11月8日 11:45centos7 服务器基本的安全设置步骤_Linux
在使用云服务器的过程中经常会遇到很多非法的入侵试图登录服务器,所以我们需要对服务器进行安全防范,需要的朋友可以参考下 关闭ping扫描,虽然没什么卵用 先切换到root echo 1 > /proc/sys/...
2026年11月9日 11:45
Linux下卸载MySQL8.0版本的操作方法_Linux
在本篇文章中小编给各位整理的是关于Linux下卸载MySQL8.0版本的操作步骤和方法,有需要的朋友们学习下。 一、关闭MySQL [root@localhost /]# service mysqld stop Redirecting to /bin/systemct...
2026年11月10日 11:45
docker在Linux环境下的安装教程_docker
这篇文章主要介绍了docker在Linux环境下的安装教程,非常不错,具有一定的参考借鉴价值,需要的朋友可以参考下 1.安装环境 Docker支持以下的CentOS版本 CentOS 6.5 (64-bit) 或更高的版本 Docker...
2026年11月11日 11:45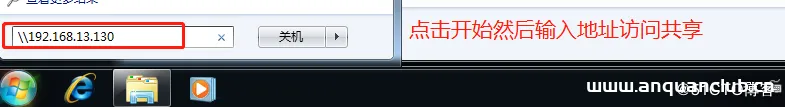
Centos7下Samba服务器配置(实战)_Linux
这篇文章主要介绍了Centos7下Samba服务器配置(实战),文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习学习吧 Samba概述 S...
2026年11月12日 11:45centOS6中使用crontab定时运行执行jar程序的脚本_Linux
这篇文章主要介绍了centOS6中使用crontab定时运行执行jar程序的脚本,本文给大家介绍的非常详细,具有一定的参考借鉴价值,需要的朋友可以参考下 1、编写一个简单的java程序 public class testsh...
2026年11月13日 11:45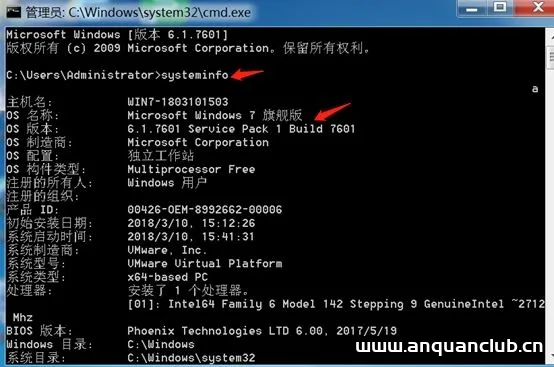
Windows CVE-2019-0708 远程桌面代码执行问题_win服务器
这篇文章主要介绍了Windows CVE-2019-0708 远程桌面代码执行漏洞复现问题,本文给大家介绍的非常详细,具有一定的参考借鉴价值,需要的朋友可以参考下 一、漏洞说明 2019年5月15日微软发布安全补...
2022年6月15日 12:42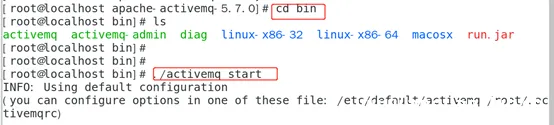
Apache ActiveMQ任意文件写入漏洞(CVE-2016-3088)复现_Linux
这篇文章主要介绍了Apache ActiveMQ任意文件写入漏洞(CVE-2016-3088)复现,需要的朋友可以参考下 目录一、漏洞描述二、漏洞影响版本三、漏洞环境搭建四、漏洞复现五、漏洞防御一、漏洞描述 该...
2022年6月15日 12:46
vulnhub靶场——CORROSION:2 – 靶机训练
准备 攻击机: kali 靶机: CORROSION: 2 NAT 192.168.91.0 网段 下载连接: http://www.vulnhub.com/entry/corrosion-2,745/ 信息搜集与利用 主机发现 如图所示得到目标靶机IP地址: 192.168.91.1...

 2022年6月19日 16:19
隐患自查 – 关键信息基础设施安全保护 – hvv面试题
护网前防守方的准备工作: 护网前期自查工作清单: 互联网暴露自查: 护网保障资产梳理: 全面基础安全自查: 业务系统风险缝隙: 内部账号安全审计: 安全能力缺陷补充: 资产表的重要性及其作...
2022年6月29日 17:53防护措施 – 关键信息基础设施安全保护 – hvv面试题
什么是安全加固 为什么要做安全加固 法律法规利益保护安全检查自身安全 安全加固划分 安全加固准备阶段 基本要素准备 确定安全加固的范围;确定安全加固的时间进度;确定安全加固的人力资源与沟...
2022年6月30日 18:12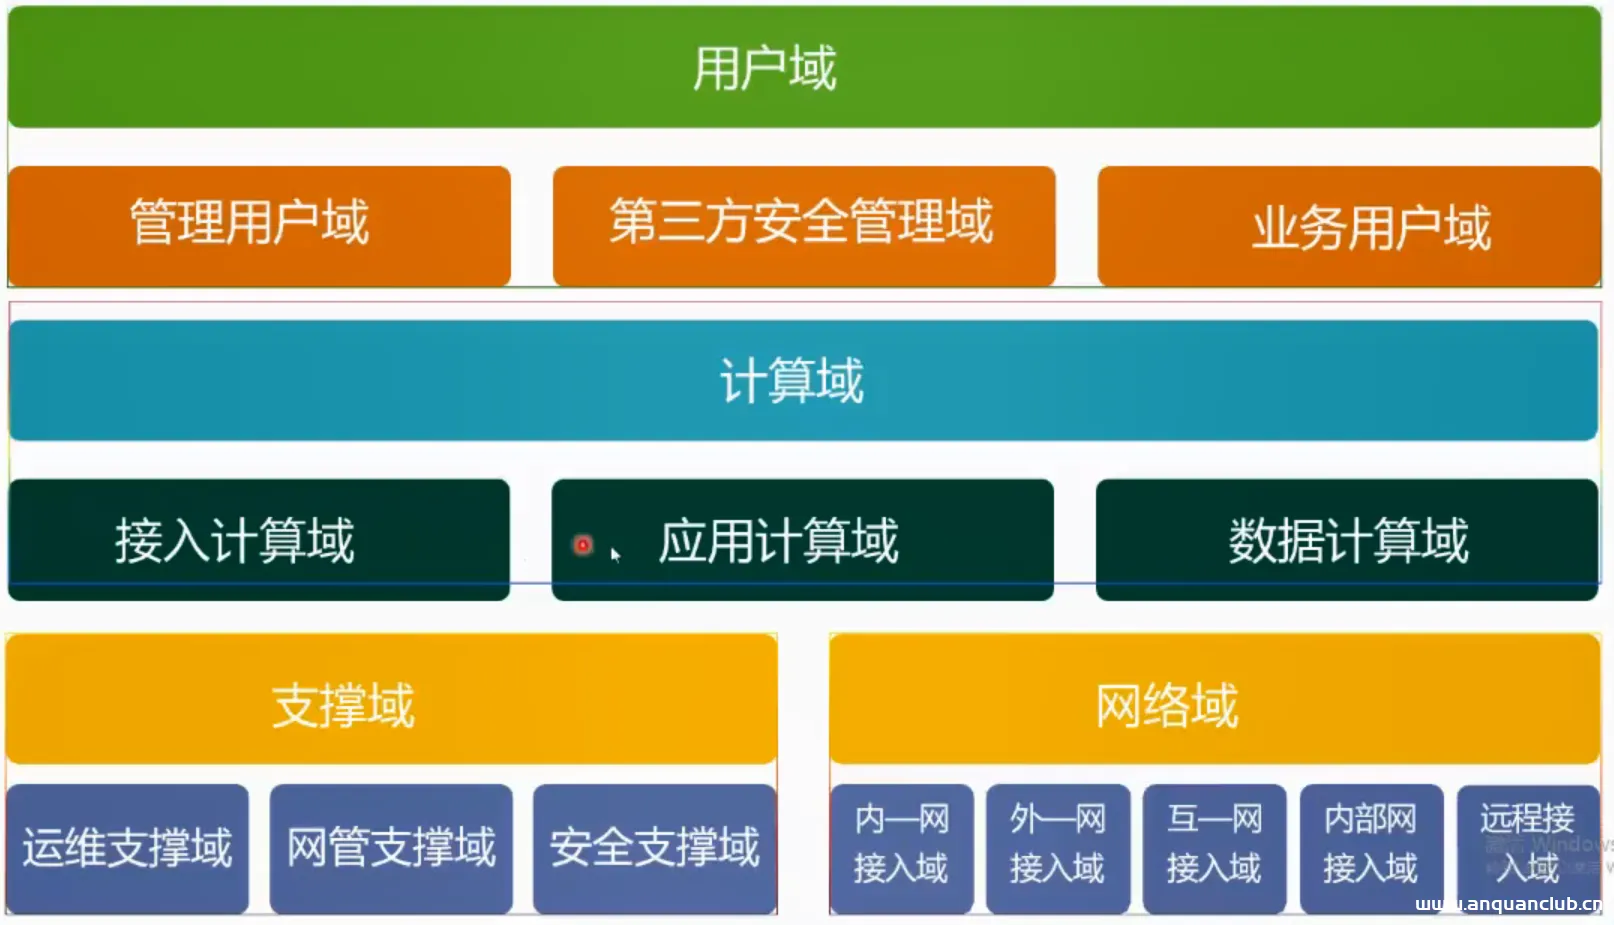
漏洞分类及安全防护 – hvv面试题
常见漏洞分类 CNNVD漏洞分类 漏洞分类 依据国标信息安全技术-安全漏洞分类标准,按照形成原因、所处空间和时间特征进行分类。 其他漏洞分类 操作系统漏洞-远程代码执行漏洞(MS17-010)加固方案 ...
2022年6月30日 18:26主流安全设备-第一讲在线预览-关键信息基础设施安全保护-hvv面试题
防火墙(FireWall) 防火墙的概念 防火墙:一种高级访问控制设备,即由软件和硬件组成的系统,置于不同的网络安全域之间的一系列部件的组合,它是不同网络安全域间通信流的唯一通道,能根据企业有...
2022年7月1日 17:39主流安全设备- 关键信息基础设施安全保护 – hvv面试题
hvv的安全工具 防火墙功能介绍 基于网络感知进行安全防护:IP地址、端口、时间等基于身份感知进行安全防护:微博、人人、阿里旺旺、本地域账户等基于应用感知进行安全防护:迅雷、爱奇艺、Skype等...
2022年7月2日 15:45网络安全事件基础在线预览 – 关键信息基础设施安全保护 – hvv面试题
什么是渗透测试 一种通过模拟攻击者的技术与方法,挫败目标系统的安全控制措施并取得访问权限的安全测试方法。是安全管理框架中安全评估环节的重要手段。 渗透测试环节 前期交互 (Pre-engagemen...
2022年7月3日 15:17
2026年11月13日 11:45
2026年11月12日 11:45
2026年11月11日 11:45
2026年11月10日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

