
最新发布第268页
clash最新RCE复现
杂谈 Clash相信你们都不陌生,就是我们平常使用VPN时最常用的软件 先前就曾出现过rce漏洞,现在有爆出了,可以参考以前的文章 软件版本 0.20.12 操作系统 Windows x64 系统版本 Windows 11 问题...

 2023年1月15日 13:49

Apache Tomcat Ajp webapp 任意文件读取漏洞(CVE-2020-1938)
漏洞标题 Apache Tomcat Ajp webapp 任意文件读取漏洞(CVE-2020-1938) 漏洞描述 ApacheTomcat会开启AJP连接器,方便与其他Web服务器通过AJP协议进行交互。由于Tomcat本身也内含了HTTP服务器,因...
 2020年12月16日 12:44
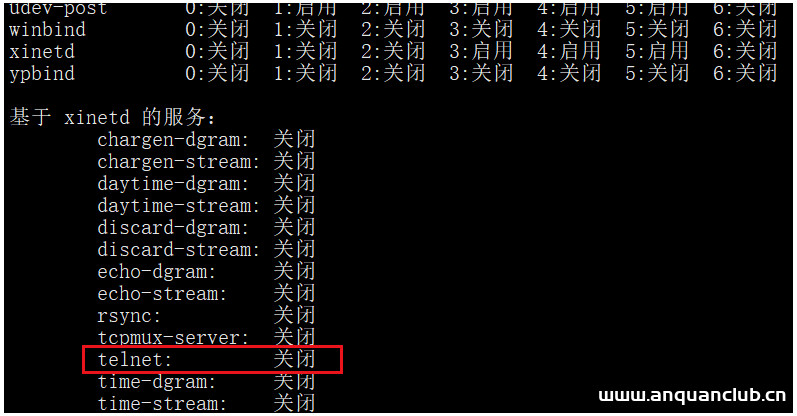
linux下RPM包安装基于xinetd的服务的管理_Linux
目录前言1、基于xinetd服务的启动管理(1)telnet服务安装(2)telnet服务启动2、基于xientd服务的自启动管理前言 现在Linux系统中基于xinetd的服务越来越少了,但Linux系统中还是有基于xinetd...
2022年6月15日 08:45CVE-2022-22965: Spring – Remote Code Execution
漏洞标题 CVE-2022-22965: Spring - Remote Code Execution 漏洞描述 Spring MVC and Spring WebFlux applications running on Java Development Kit 9+ are susceptible to remote code execut...
2022年6月16日 12:45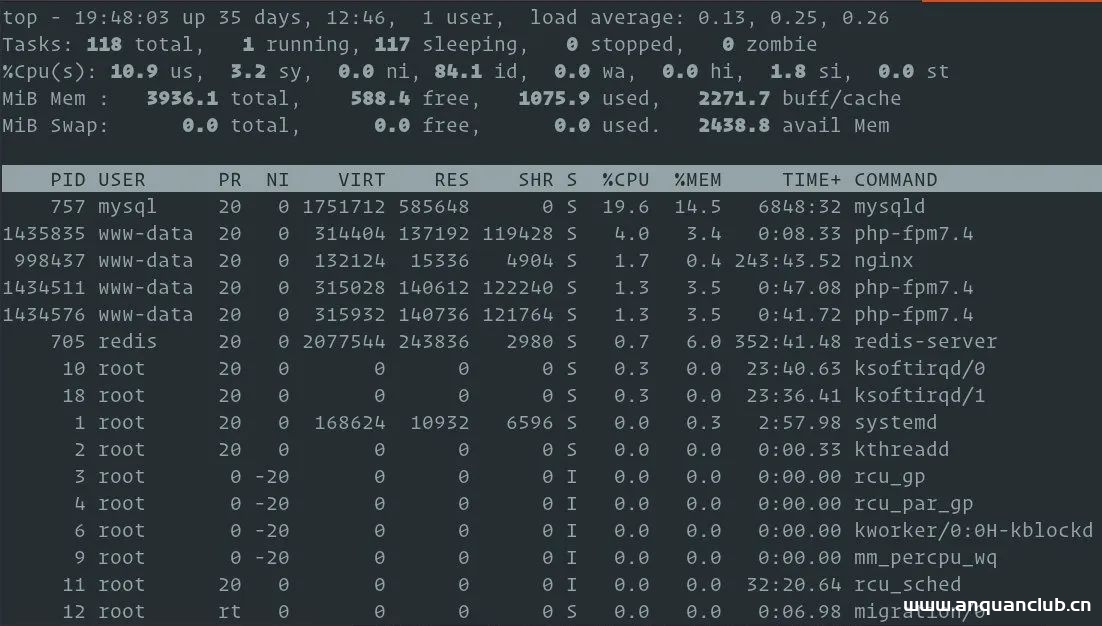
Linux 下如何检查内存使用率_Linux
这篇文章主要介绍了Linux 下如何检查内存使用率,帮助大家更好的理解和学习Linux,感兴趣的朋友可以了解下 在排查系统问题,或者应用变慢,或者不明原因问题时,第一件事就是要检查系统的内存使...
2023年6月12日 20:43CVE-2020-22165: PHPGurukul Hospital Management System 4.0 – SQL Injection
漏洞标题 CVE-2020-22165: PHPGurukul Hospital Management System 4.0 - SQL Injection 漏洞描述 PHPGurukul Hospital Management System in PHP v4.0 has a SQL injection vulnerability in \...
2020年11月26日 05:00CVE-2020-19283: Jeesns 1.4.2 – Cross-Site Scripting
漏洞标题 CVE-2020-19283: Jeesns 1.4.2 - Cross-Site Scripting 漏洞描述 Jeesns 1.4.2 is vulnerable to reflected cross-site scripting in the /newVersion component and allows attackers...
2020年8月26日 13:37
红队钓鱼攻击(3)–钓鱼邮件介绍及简单实现&钓鱼工具gophish详细教程
前言 文章制作技术分享,请勿用于其他地方,产生的相关责任由使用者负全责。 相关阅读 钓鱼工具gophish详细教程 简介 Gophish项目地址:http://github.com/gophish/gophish Gophish官网地址:ht...
2022年12月4日 19:02CVE-2023-0678: PHPIPAM
漏洞标题 CVE-2023-0678: PHPIPAM <v1.5.1 - Missing Authorization 漏洞描述 In phpIPAM 1.5.1, an unauthenticated user could download the list of high-usage IP subnets that contains...
2023年6月5日 23:46CVE-2023-3306: 锐捷(ruijie)RG-EW1200G路由器 远程命令执行(需登录)
漏洞标题 CVE-2023-3306: 锐捷(ruijie)RG-EW1200G路由器 远程命令执行(需登录) 漏洞描述 Ruijie Networks RG-EW1200G是中国锐捷网络(Ruijie Networks)公司的一款无线路由器。 Ruijie Networks...
2023年1月26日 15:11CVE-2024-8859: Mlflow < 2.17.0 - Local File Inclusion
漏洞标题 CVE-2024-8859: Mlflow < 2.17.0 - Local File Inclusion 漏洞描述 Mlflow before 2.17.0 is susceptible to local file inclusion due to path traversal in GitHub repository ml...
2024年11月17日 15:05CVE-2017-18349: Fastjson Insecure Deserialization – Remote Code Execution
漏洞标题 CVE-2017-18349: Fastjson Insecure Deserialization - Remote Code Execution 漏洞描述 parseObject in Fastjson before 1.2.25, as used in FastjsonEngine in Pippo 1.11.0 and oth...
2017年3月13日 16:17
蓝凌OA admin.do JNDI远程命令执行
本文转载于公众号:融云攻防实验室,原文地址: 蓝凌OA admin.do JNDI远程命令执行 蓝凌是国内数字化办公专业服务商,阿里钉钉唯一投资的OA厂商,阿里云知识管理与协同领域首家战略合作伙伴。蓝凌...
2026年2月13日 12:53CVE-2023-26255: STAGIL Navigation for Jira Menu & Themes <2.0.52 - Local File Inclusion
漏洞标题 CVE-2023-26255: STAGIL Navigation for Jira Menu & Themes <2.0.52 - Local File Inclusion 漏洞描述 STAGIL Navigation for Jira Menu & Themes plugin before 2.0.52 i...
2023年1月8日 22:59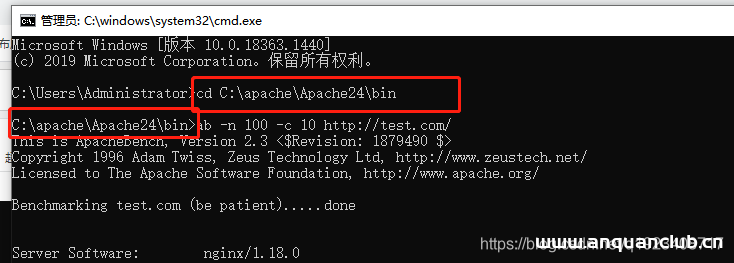
Apache压力测试工具的安装使用_Linux
这篇文章主要介绍了Apache压力测试工具—安装并进行并发接口测试的实现,本文给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 1.下载 进入apache官网 ht...
2022年6月29日 21:25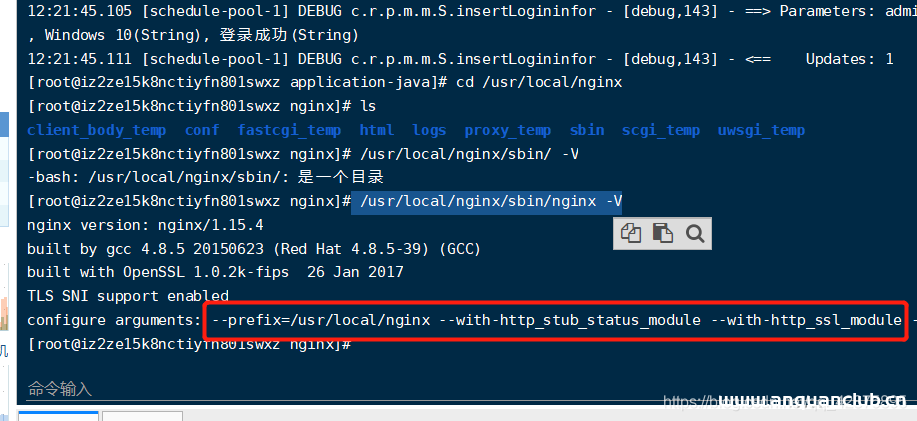
Nginx已编译的nginx-添加新模块_nginx
这篇文章主要介绍了Nginx已编译的nginx-添加新模块,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习学习吧 1.查看已有模块...
2023年5月31日 21:07
2026年11月6日 11:45
2026年11月5日 11:45
2026年11月4日 11:45
2026年11月3日 11:46
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

