
-Thinkphp 3.0 log rce
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现-Thinkphp 3.0 log rce ThinkPHP是一套开源的、基于PHP的轻量级Web应用开发框架。该漏洞是在受影响的版本中,业务代码中如...

 2023年2月2日 14:59
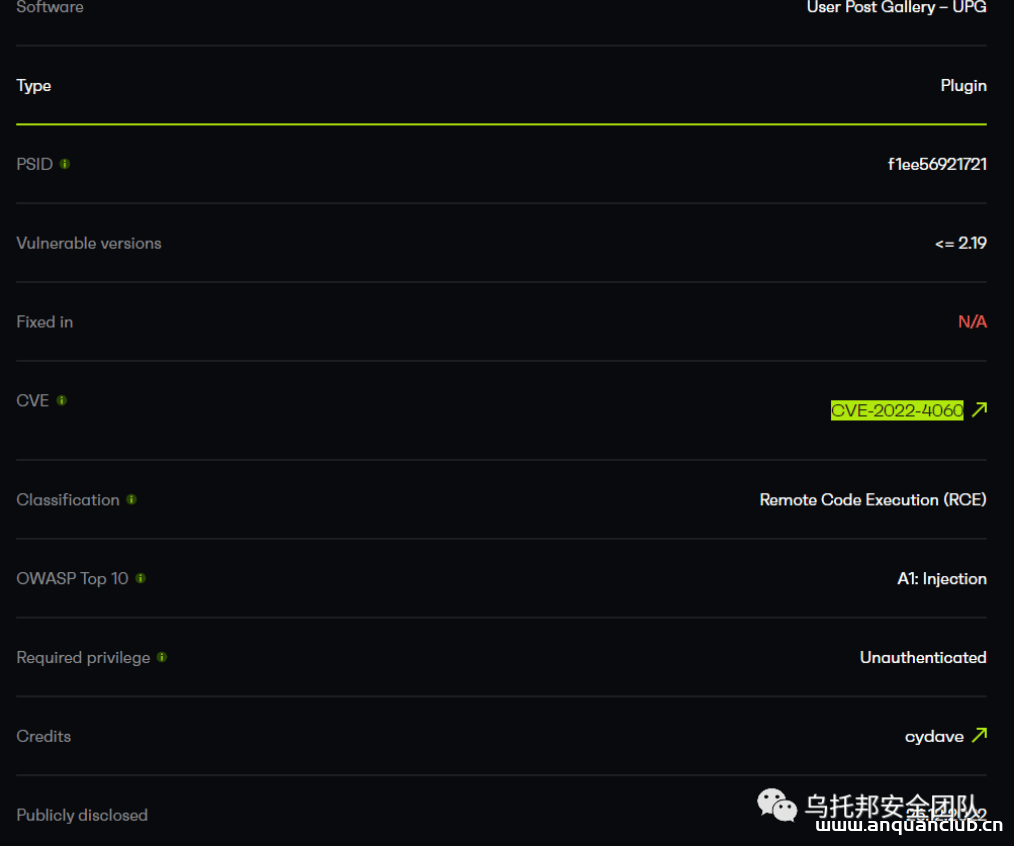
WordPress远程代码执行漏洞(CVE-2022-4060)
本文来自公众号:乌托邦安全团队原文地址:http://mp.weixin.qq.com/s/qfGzRS_8ZABYReqjmBG35g 0x00 概述 User Post Gallery – UPG是WordPress的插件,该插件存在远程命令执行漏洞,公开于2022...
 2023年1月17日 21:06
致远OA getSessionList.jsp Session泄漏漏洞
致远OA办公自动化软件,用于OA办公自动化软件的开发销售。2010年,用友致远更名为致远协创。2017年更名为致远互联。北京致远互联软件股份有限公司(简称:致远互联)成立于2002年3月,总部设立...
2023年1月31日 17:48
-Struts2-016 远程命令执行漏洞
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现-Struts2-016 远程命令执行漏洞 Struts是Apache软件基金会(ASF)赞助的一个开源项目。它最初是Jakarta项目中的一个子项目,并在2004年3...
2023年2月5日 12:56
[极客大挑战 2019]Http – buu刷题笔记
欢迎来到西南某最大卖鞋厂商 !三叶草安全技术小组(Syclover) 当黑客帝国的梦想成为现实,你就是下一个奇迹缔造者!三叶草安全技术小组(Syclover)等待着同样热爱技术的你~ 打开网页随便翻翻...
2022年4月14日 16:14
CVE-2020-35339 骑士cms任意代码执行
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现 CVE-2020-35339 骑士cms任意代码执行 骑士人才系统是一项基于PHP+MYSQL为核心开发的一套免费+开源专业人才招聘系统。由太原迅易科技有...
2023年2月15日 12:53![BUUCTF第一章 web入门]afr_3-渗透云记 - 专注于网络安全与技术分享](https://b.encenc.com/wp-content/uploads/2022/04/image-115.png)
BUUCTF第一章 web入门]afr_3
本题考查对linux系统中/proc/目录下文件作用的了解,同时考查了flask模板注入关于/proc/目录Linux系统上的/proc目录是一种文件系统,即proc文件系统。与其它常见的文件系统不同的是,/proc是一...
2022年4月28日 20:53
kali渗透综合靶机– prime-1
本文章向大家介绍渗透测试靶机 prime-1,主要包括渗透测试靶机 prime-1使用实例、应用技巧、基本知识点总结和需要注意事项,具有一定的参考价值,需要的朋友可以参考一下。 渗透测试靶机 prime-...
2024年2月28日 20:23
[极客大挑战 2019]LoveSQL – buu刷题记录
这群该死的黑客,竟然这么快就找到了我的flag,这次我把它们放在了那个地方,哼哼! 遇到sql注入的题目,首先先试试' ' ') ') ') ') 这几种组合,总有一个可以成功,实在没思路就放sqlmap吧 万能...
2022年4月14日 15:39
[BJDCTF2020]The mystery of ip – buu刷题笔记
打开,依次尝试点开三个页面,查看各自的源代码,只有一个ip有用,因为题目说的是ip,大概率和X-Forwarded-For有关,关于这个的解释,请大家移步查看这篇文章 抓包flag界面添加X-Forwarded-For...
2023年1月13日 19:55
CVE-2022-28346 Django SQL注入漏洞
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现 CVE-2022-28346 Django SQL注入漏洞 Django是用Python开发的一个免费开源的Web框架,几乎囊括了Web应用的方方面面,可以用于快速搭建...
2023年2月17日 13:59
小米路由器 任意文件读取/远程命令执行漏洞
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现 小米路由器 任意文件读取/远程命令执行漏洞 小米路由器是一款高配的智能路由器,具备强大的扩展,并且具备高速传输的特点,其传输速度最高...
2026年2月13日 12:53-Thinkphp 2.0-rce
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现-Thinkphp 2.0-rce ThinkPHP,是为了简化企业级应用开发和敏捷WEB应用开发而诞生的开源轻量级PHP框架。最早诞生于2006年初,2007年元...
2023年2月2日 14:59
[极客大挑战 2019]PHP
因为每次猫猫都在我键盘上乱跳,所以我有一个良好的备份网站的习惯 不愧是我!!! 这不就是文件扫描,dirb什么的都可以,经过一番测试,备份文件名为www.zip 直接在url后面输入www.zip,可以获...
2023年6月7日 14:53
CVE-2021-40444-Microsoft MSHTML远程命令执行
2021年9月8日,微软官方发布了MSHTML组件的风险通告(漏洞编号:CVE-2021-40444),未经身份验证的攻击者可以利用该漏洞在目标系统上远程执行代码。微软官方表示已经监测到该漏洞存在在野利用。...
2022年2月22日 20:33
[极客大挑战 2019]BuyFlag – buu刷题笔记
打开题目我们发现一个网页,然后有一个菜单,点击菜单就能发现这个payflag的页面,需要1亿,买是一定要买的,但付款就不一定了 Flag need your 100000000 money attention If you want to buy t...
2022年4月17日 16:13
