

可疑样本动态调试基本流程
一、动态分析工作目标 动态分析必须要在隔离且受控的环境中执行可疑样本,使用虚拟机,通过监控可疑样本与操作系统、网络和其它进程的交互来理解其功能和意图。 观测真实行为:能观察到静态分析...

 2026年3月1日 15:46

钓鱼佬的一些心得
文章来源:https://github.com/djytmdj/Network-security-study-notes 本期主要分享一些思路。钓鱼,网络钓鱼也好,现实钓鱼也好,都需要具备一些基本条件。下面先举例子,再进行论述。不知道各...
2026年3月2日 20:22
博华网龙安全设备 cmd.php 远程命令执行漏洞
0x01 阅读须知 0x02 漏洞描述 中科博华是一家集科研、产品开发、技术服务、系统集成为一体的高科技企业,是国家商用密码产品定点生产单位,具有商用密码生产和销售许可证、3C认证、系统集成叁...
2023年1月30日 21:42
某菠菜 任意文件上传漏洞(0day)
0x01 漏洞描述 网络赌博是指通过互联网手段(非法赌博网站、博彩App、微信群等)进行的赌博活动。由于网络赌博不合法,资金不受法律保护,有很多“出老千”的行为,很多人被骗后往往不敢报...
2022年10月31日 11:26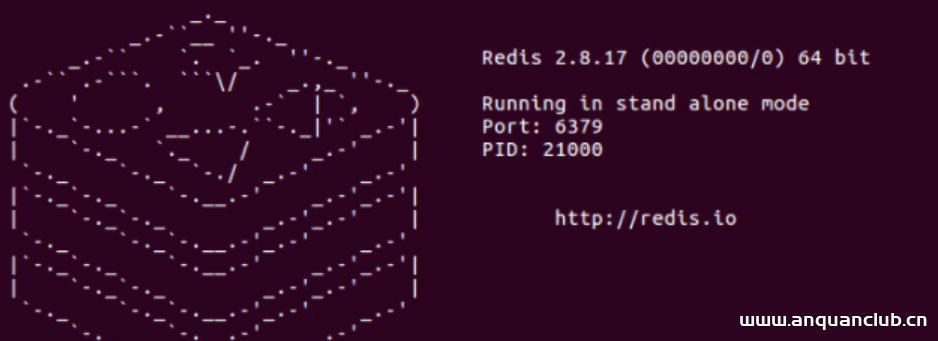
-Redis未授权利用
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现-Redis未授权利用 Redis 默认情况下,会绑定在 0.0.0.0:6379,如果没有进行采用相关的策略,比如添加防火墙规则避免其他非信任来源 ip ...
2023年2月1日 13:53
通达OA v11.8 api.ali.php任意文件上传漏洞
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现 通达OA v11.8 api.ali.php任意文件上传漏洞 通达OA(OfficeAnywhere网络智能办公系统)是由北京通达信科科技有限公司自主研发的协同办...
 2026年2月13日 12:53
穿透静态检测:EDR对抗技术的分层实现
穿透静态检测:EDR对抗技术的分层实现作者:1571199704841171https://xz.aliyun.com/news/91978文章转载自 先知社区 穿透静态检测:EDR 对抗技术的分层拆解 本文仅用于安全研究与防御对抗学习。...
2026年4月24日 16:49
CVE-2016-10033 WordPress PHPMailer(版本 < 5.2.18)远程命令执行漏洞
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现 CVE-2016-10033 WordPress PHPMailer(版本 < 5.2.18)远程命令执行漏洞 WordPress 是一种使用 PHP 语言开发的博客平台,用户可以在支...
2023年2月8日 14:11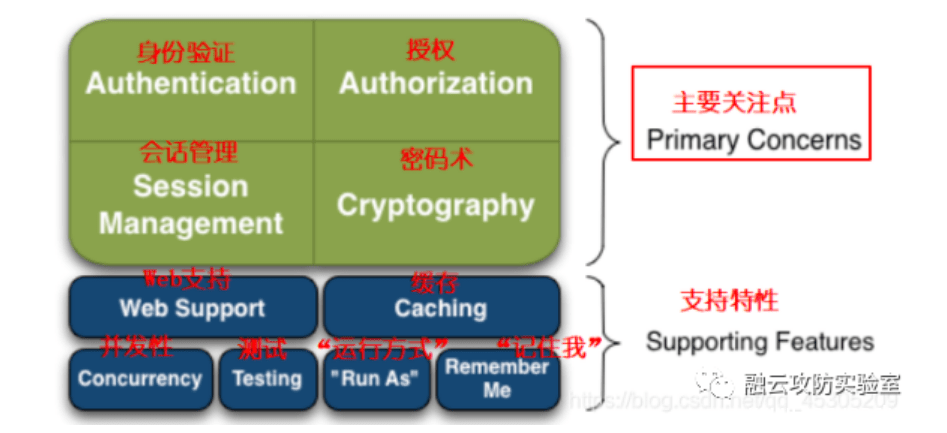
CVE-2016-4437 Shiro1.2.4反序列化漏洞
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现 CVE-2016-4437 Shiro1.2.4反序列化漏洞 ApacheShiro是一款开源安全框架,提供身份验证、授权、密码学和会话管理。Shiro框架直观、易用...
2023年2月13日 13:51
通达OA v2014 get_contactlist.php 敏感信息泄漏漏洞
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现 通达OA v2014 get_contactlist.php 敏感信息泄漏漏洞 通达OA(OfficeAnywhere网络智能办公系统)是由北京通达信科科技有限公司自主研发...
2026年2月13日 12:53
[护网杯 2018]easy_tornado WriteUp – buu刷题笔记(超级详细!)
[护网杯 2018]easy_tornado 打开题目后,首先发现3个超链接 依次查看文件内容 flag.txt /flag.txt flag in /fllllllllllllag welconme.txt /welcome.txt render hints.txt /hints.txt md5(cooki...
2022年4月17日 16:58
使用特征字符串从内存中定位恶意进程
如果已知恶意进程在内存中运行,但是没有明显网络活动、并且无法确定落地时间、启动时间的情况,可以通过在内存中搜索特征字符串进行定位。 Linux 这里记录一个较为好用的工具:Dismember 项目...
2026年3月1日 15:46
CVE-2016-3088 任意文件写入漏洞
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现 CVE-2016-3088 任意文件写入漏洞 Apache ActiveMQ是由美国阿帕奇(Apache)软件基金会开发的开源消息中间件,支持Java消息服务、集群、...
2023年2月15日 12:53
-CVE-2016-10134 zabbix sql注入
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现-CVE-2016-10134 zabbix sql注入 zabbix是一个基于WEB界面的提供分布式系统监视以及网络监视功能的企业级的开源解决方案。zabbix能监视...
2023年2月10日 11:26
隐患自查 – 关键信息基础设施安全保护 – hvv面试题
护网前防守方的准备工作: 护网前期自查工作清单: 互联网暴露自查: 护网保障资产梳理: 全面基础安全自查: 业务系统风险缝隙: 内部账号安全审计: 安全能力缺陷补充: 资产表的重要性及其作...
2022年6月29日 17:53
奇安信 网康下一代防火墙 RCE 可直接getshell
网康下一代防火墙(NGFW)是一款可以全面应对应用层威胁的高性能防火墙。通过深入洞察网络流量中的用户、应用和内容,并借助全新的高性能单路径异构并行处理引擎,NGFW能够为用户提供有效的应用层...
2023年2月5日 14:57
