
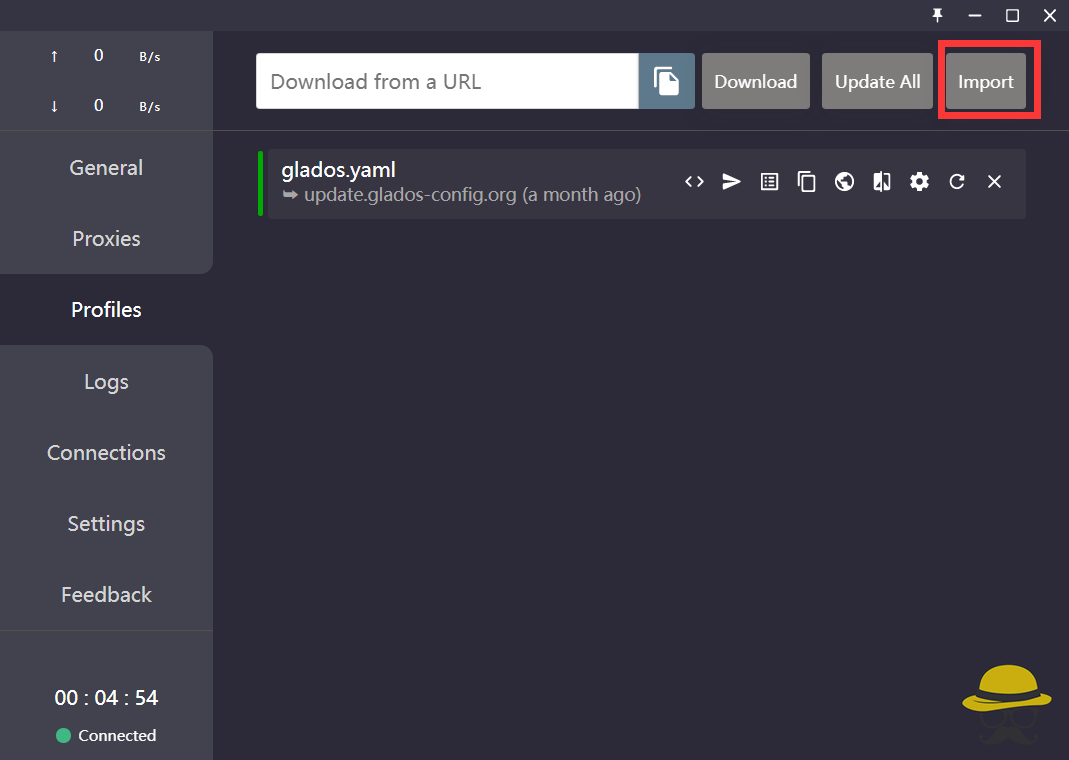
Clash rce
杂谈 Clash相信你们都不陌生,就是我们平常使用VPN时最常用的软件 就在前几个小时爆出了RCE漏洞,我们立马给大家复现一下! clash存在漏洞版本 目前发现的漏洞版本是0.15.2,您可以下载下面的软...

 2023年1月13日 20:21
蓝凌OA admin.do JNDI远程命令执行
本文转载于公众号:融云攻防实验室,原文地址: 蓝凌OA admin.do JNDI远程命令执行 蓝凌是国内数字化办公专业服务商,阿里钉钉唯一投资的OA厂商,阿里云知识管理与协同领域首家战略合作伙伴。蓝凌...
 2026年2月13日 12:53

[MRCTF2020]Ez_bypass – buu刷题笔记
打开题目就是一段代码,我们稍微美化一下,看的清楚点 I put something in F12 for you include 'flag.php'; $flag='MRCTF{xxxxxxxxxxxxxxxxxxxxxxxxx}'; if(isset($_GET['gg'])&&isset...
2022年4月19日 21:39
网络安全事件基础在线预览 – 关键信息基础设施安全保护 – hvv面试题
什么是渗透测试 一种通过模拟攻击者的技术与方法,挫败目标系统的安全控制措施并取得访问权限的安全测试方法。是安全管理框架中安全评估环节的重要手段。 渗透测试环节 前期交互 (Pre-engagemen...
2022年7月3日 15:17
VMware Workspace ONE Access SSTI漏洞 CVE-2022-22954
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现 VMware Workspace ONE Access SSTI漏洞 CVE-2022-22954 VMware Workspace ONE Access(以前称为VMware Identity Manager)旨在通过多因...
2023年2月10日 13:54
-Struts2-046 远程命令执行漏洞
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现-Struts2-046 远程命令执行漏洞 Struts是Apache软件基金会(ASF)赞助的一个开源项目。它最初是Jakarta项目中的一个子项目,并在2004年3...
2023年2月5日 12:56
-CVE-2015-1427 ElasticSearch 命令执行漏洞(Groovy 沙盒绕过)
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现-CVE-2015-1427 ElasticSearch 命令执行漏洞(Groovy 沙盒绕过) Elasticsearch向使用者提供执行脚本代码的功能,支持mvel, js,groovy...
2023年2月7日 14:14
佑友防火墙 后台命令执行漏洞
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现 佑友防火墙 后台命令执行漏洞 佑友防火墙+路由,保障您的网络更安全更稳定。弥补传统路由器因内外人数增加带来的网络延迟和不稳定问题...
2026年2月13日 12:53
CVE-2014-4113 (MS14-058)提权 windows win32k.sys提权漏洞
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现 CVE-2014-4113 (MS14-058)提权 windows win32k.sys提权漏洞 Microsoft Windows下的win32k.sys是Windows子系统的内核部分,是一个内核模...
2023年2月6日 17:28
使用特征字符串从内存中定位恶意进程
如果已知恶意进程在内存中运行,但是没有明显网络活动、并且无法确定落地时间、启动时间的情况,可以通过在内存中搜索特征字符串进行定位。 Linux 这里记录一个较为好用的工具:Dismember 项目...
2026年3月1日 15:46系统排查 – 关键信息基础设施安全保护 – hvv护网题
Windows系统安全配置 安全配置前置工作账号安全设置关闭自动播放远程访问控制本地安全策略服务运行安全设置使用第三方安全增强软件 密码策略: 避免系统出现弱口令密码必须符合复杂性要求密码长...
2022年7月11日 12:25
FLIR-AX8 res.php 后台命令执行漏洞
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现 FLIR-AX8 res.php 后台命令执行漏洞 FLIR AX8将红外热像仪、可见光相机集成入一种结构小巧、经济实惠的架构中,为关键机电设备的无间断...
2026年2月13日 12:53
[RoarCTF 2019]Easy Calc – buu刷题笔记
题目 题目打开是这样的查看源码 <!--I've set up WAF to ensure security.--> <script> $('#calc').submit(function(){ $.ajax({ url:'calc.php?num='+encodeURIComponent($('#content')....
2023年1月13日 20:02
博华网龙安全设备 cmd.php 远程命令执行漏洞
0x01 阅读须知 0x02 漏洞描述 中科博华是一家集科研、产品开发、技术服务、系统集成为一体的高科技企业,是国家商用密码产品定点生产单位,具有商用密码生产和销售许可证、3C认证、系统集成叁...
2023年1月30日 21:42
[极客大挑战 2019]LoveSQL – buu刷题记录
这群该死的黑客,竟然这么快就找到了我的flag,这次我把它们放在了那个地方,哼哼! 遇到sql注入的题目,首先先试试' ' ') ') ') ') 这几种组合,总有一个可以成功,实在没思路就放sqlmap吧 万能...
2022年4月14日 15:39
通达OA v11.8 api.ali.php任意文件上传漏洞
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现 通达OA v11.8 api.ali.php任意文件上传漏洞 通达OA(OfficeAnywhere网络智能办公系统)是由北京通达信科科技有限公司自主研发的协同办...
2026年2月13日 12:53
