
X-Forwarded-For 和 X-Real-IP 的区别?
做动静分离的时候这里有疑问所以请教度娘 网上摘得,觉得比较有用就记下了 一般来说,X-Forwarded-For是用于记录代理信息的,每经过一级代理(匿名代理除外),代理服务器都会把这次请求的来源IP...

 2022年4月13日 17:40
Vulnhub 靶场 DRIPPING BLUES: 1
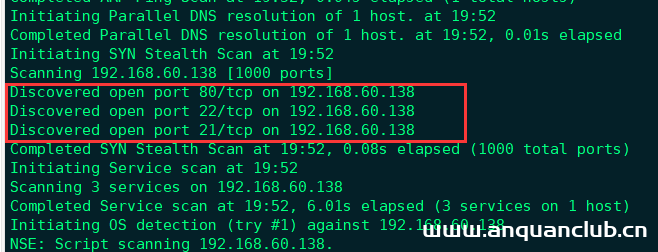
前期准备: 靶机地址:http://www.vulnhub.com/entry/dripping-blues-1,744/ kali攻击机ip:192.168.60.128靶机地址:192.168.660.138 注:这个靶机有坑,别钻死胡同。 一、信息收集 1.使用nmap...
2022年3月26日 20:27
-CVE-2017-12636 远程命令执行漏洞
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现-CVE-2017-12636 远程命令执行漏洞 Apache CouchDB是一个开源数据库,专注于易用性和成为'完全拥抱web的数据库'。它是一个使用JSON作为...
 2023年2月2日 14:59

[RoarCTF 2019]Easy Java – buu刷题笔记
解题 一看是一个登录界面,尝试弱口令。密码直接爆出来了,但是FLAG不在这(这是大佬说的,我跑了半天,不知道弱密码是什么) 试了试,sql注入,半天感觉好像也不行,点一下help看看 是很熟悉的...
2022年5月31日 18:05
[护网杯 2018]easy_tornado WriteUp – buu刷题笔记(超级详细!)
[护网杯 2018]easy_tornado 打开题目后,首先发现3个超链接 依次查看文件内容 flag.txt /flag.txt flag in /fllllllllllllag welconme.txt /welcome.txt render hints.txt /hints.txt md5(cooki...
2022年4月17日 16:58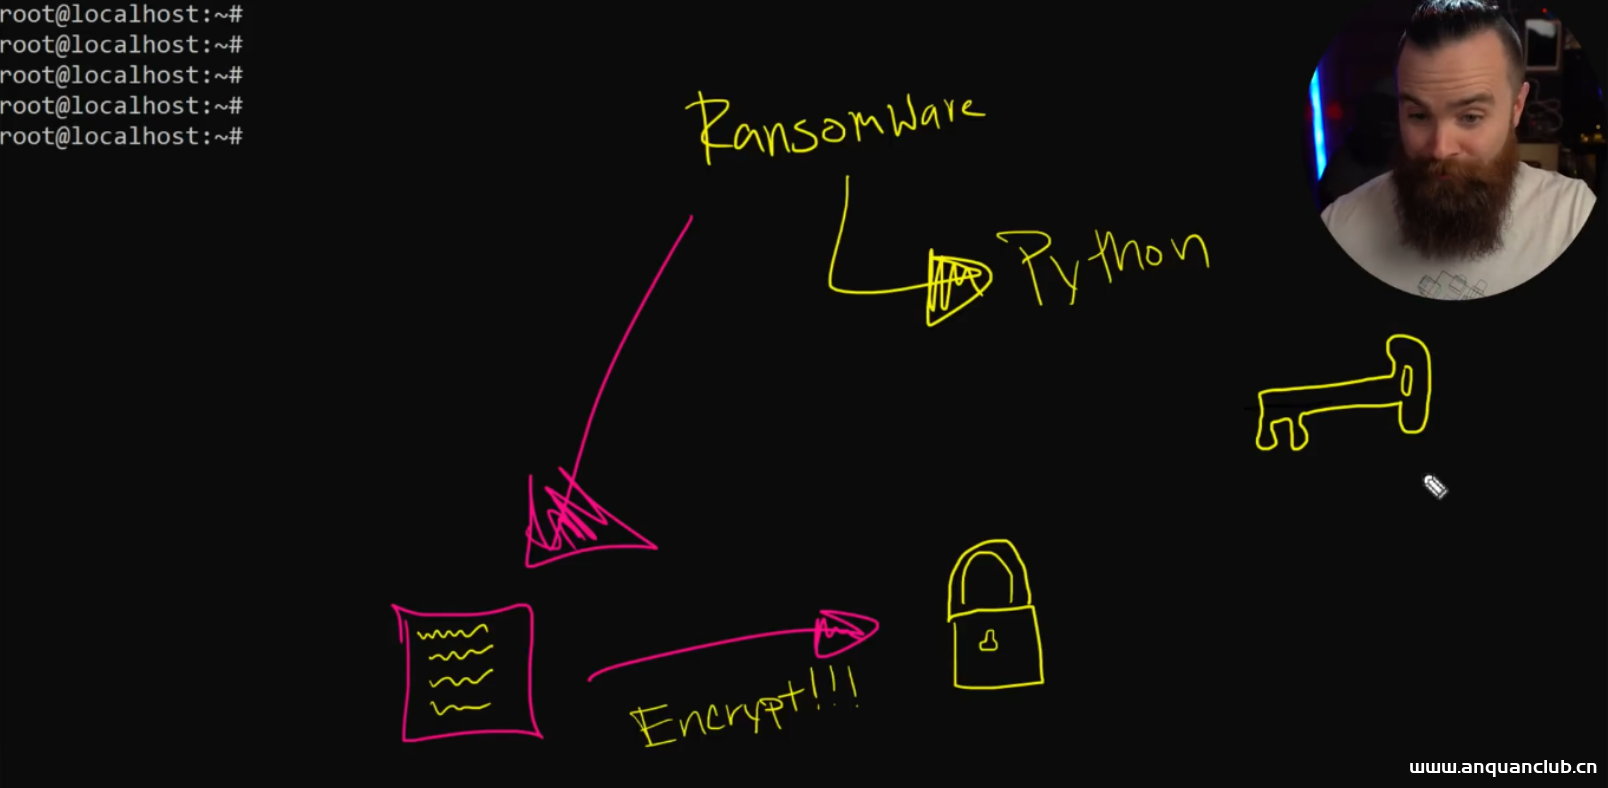
如何使用Python编写一个简单好玩的勒索程序?
相关阅读 图文讲解 原理分析 其实我们要写的脚本本质上就是一个加密程序,将文件内容通过Fernet算法进行加密,然后生成key,后面我们可以通过key在进行解密,这个过程是不是像极了勒索的场面…...
2023年1月13日 19:56
主流安全设备- 关键信息基础设施安全保护 – hvv面试题
hvv的安全工具 防火墙功能介绍 基于网络感知进行安全防护:IP地址、端口、时间等基于身份感知进行安全防护:微博、人人、阿里旺旺、本地域账户等基于应用感知进行安全防护:迅雷、爱奇艺、Skype等...
2022年7月2日 15:45
vulnhub靶场——CORROSION:2 – 靶机训练
准备 攻击机: kali 靶机: CORROSION: 2 NAT 192.168.91.0 网段 下载连接: http://www.vulnhub.com/entry/corrosion-2,745/ 信息搜集与利用 主机发现 如图所示得到目标靶机IP地址: 192.168.91.1...
2022年6月19日 16:19
泛微OA 多个漏洞介绍
0x02 漏洞描述 本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现 泛微OA E-Cology getdata.jsp SQL注入漏洞 本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现 泛微OA E-Cology Lo...
2023年2月10日 14:03
蓝凌OA treexml.tmpl 远程命令执行漏洞
本文转载于公众号:融云攻防实验室,原文地址: 蓝凌OA treexml.tmpl 远程命令执行漏洞 蓝凌是国内数字化办公专业服务商,阿里钉钉唯一投资的OA厂商,阿里云知识管理与协同领域首家战略合作伙伴。...
2026年2月13日 12:53
-Struts2-057 远程命令执行漏洞
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现-Struts2-057 远程命令执行漏洞 Struts是Apache软件基金会(ASF)赞助的一个开源项目。它最初是Jakarta项目中的一个子项目,并在2004年3...
2023年2月8日 14:11
web服务器是什么
WEB服务器也称为WWW(WORLD WIDE WEB)服务器,主要功能是提供网上信息浏览服务。可以处理浏览器等Web客户端的请求并返回相应响应,Web服务器只负责处理HTTP协议,只能发送静态页面的内容。而JSP...
2022年3月20日 20:29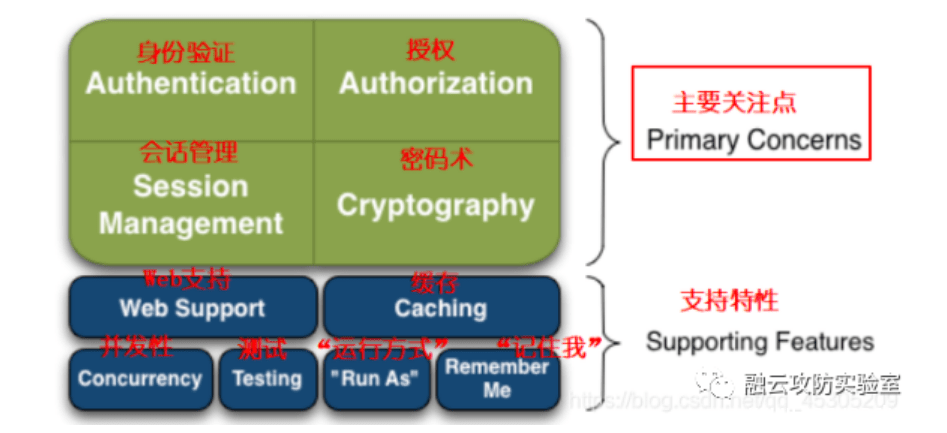
CVE-2016-4437 Shiro1.2.4反序列化漏洞
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现 CVE-2016-4437 Shiro1.2.4反序列化漏洞 ApacheShiro是一款开源安全框架,提供身份验证、授权、密码学和会话管理。Shiro框架直观、易用...
2023年2月13日 13:51
齐治堡垒机 gui_detail_view.php 任意用户登录漏洞
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现 齐治堡垒机 gui_detail_view.php 任意用户登录漏洞 RIS-ACA 齐治访问控制审计系统,自主研发堡垒机,解决了数据中心运维管理与行为审计...
2026年2月13日 12:53
MS15-051提权 windows 内核模式驱动程序提权漏洞
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现 MS15-051提权 windows 内核模式驱动程序提权漏洞 Windows内核模式驱动程序中的漏洞可能允许特权提升(3057191),如果攻击者在本地登录并...
2026年2月13日 12:53
用友 NC NCFindWeb 任意文件读取漏洞
用友NC是用友NC产品的全新系列、是面向集团企业的世界级高端管理软件,NC基于8000家集团企业客户的实力,使其在同类产品市场占有率已经达到亚太第一,面向大型企业集团和成长中的集团企业的信息...
2023年1月31日 17:48
