
实战钓鱼案例及心得
文章来源:https://github.com/djytmdj/Network-security-study-notes 前言 钓鱼是老生常谈的问题,也是很有效的方法,但是真正的实战专家不多,一方面是实践机会少,再一方面,很多朋友对钓鱼...

 2026年3月2日 20:05
-MSSQL 2008弱口令利用
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现-MSSQL 2008弱口令利用 MSSQL是指微软的SQLServer数据库服务器,它是一个数据库平台,提供数据库的从服务器到终端的完整的解决方案,其...
2023年2月1日 13:53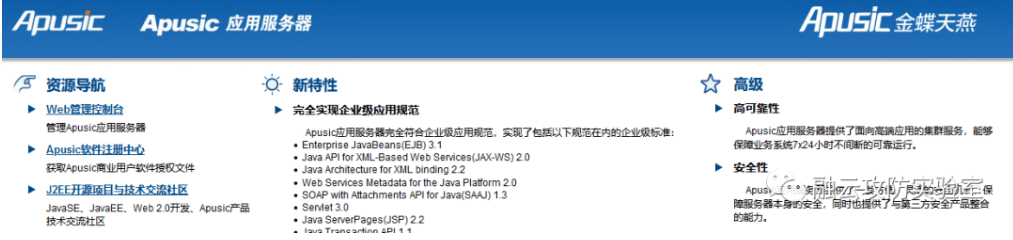
金蝶OA Apusic应用服务器(中间件) server_file 目录遍历漏洞
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现 金蝶OA Apusic应用服务器(中间件) server_file 目录遍历漏洞 金蝶Apusic应用服务器是国内第一个通过J2EE测试认证的应用服务器,全球第...
2023年6月27日 23:14
穿透静态检测:EDR对抗技术的分层实现
穿透静态检测:EDR对抗技术的分层实现作者:1571199704841171https://xz.aliyun.com/news/91978文章转载自 先知社区 穿透静态检测:EDR 对抗技术的分层拆解 本文仅用于安全研究与防御对抗学习。...
2026年4月24日 16:49
蓝凌OA treexml.tmpl 远程命令执行漏洞
本文转载于公众号:融云攻防实验室,原文地址: 蓝凌OA treexml.tmpl 远程命令执行漏洞 蓝凌是国内数字化办公专业服务商,阿里钉钉唯一投资的OA厂商,阿里云知识管理与协同领域首家战略合作伙伴。...
 2026年2月13日 12:53

[原创] CVE-2022-21999 Windows Print Spooler 权限提升漏洞分析-二进制漏洞
漏洞简介 2022 年 2 月,微软修补了 CVE-2022-21999 漏洞。Windows Print Spooler 存在权限提升漏洞,经过身份认证的本地攻击者可通过在目标系统上运行特制程序来利用此漏洞,成功利用此漏洞的...
2022年3月22日 17:08
buu刷题笔记之文件上传漏洞全集-Upload-labs通关手册
简介 upload-labs是一个使用php语言编写的,专门收集渗透测试和CTF中遇到的各种上传漏洞的靶场。旨在帮助大家对上传漏洞有一个全面的了解。目前一共20关,每一关都包含着不同上传方式。 第一关 ...
2023年1月13日 20:20蓝凌OA sysSearchMain.do 远程命令执行漏洞利用
本文转载于公众号:融云攻防实验室,原文地址: 蓝凌OA sysSearchMain.do 远程命令执行漏洞利用 蓝凌是国内数字化办公专业服务商,阿里钉钉唯一投资的OA厂商,阿里云知识管理与协同领域首家战略合...
2026年2月13日 12:53
万户OA smartUpload.jsp 任意文件上传漏洞
本文转载于公众号:融云攻防实验室,原文地址: 万户OA smartUpload.jsp 任意文件上传漏洞 万户软件网络是业内普遍认可的智慧政务办公专家,OA系统国家行业标准编制组长单位,协同软件国家行业标...
2026年2月13日 12:53
CVE-2015-5254 ActiveMQ 反序列化漏洞
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现 CVE-2015-5254 ActiveMQ 反序列化漏洞 Apache ActiveMQ是由美国阿帕奇(Apache)软件基金会开发的开源消息中间件,支持Java消息...
2023年2月13日 13:51
CVE-2022-22947 Spring Cloud Gateway RCE
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现 CVE-2022-22947 Spring Cloud Gateway RCE SpringCloudGateway提供了一个库,用于在SpringWebFlux之上构建API网关。在3.1.0和3.0.6之前...
2023年2月9日 17:22
DrayTek Vigor 路由器远程命令执行漏洞
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现 DrayTek Vigor 路由器远程命令执行漏洞 DrayTek是中国台湾的一家网络设备制造商,其产品包括VPN路由器、管理型交换机、无线AP和管理系...
2026年2月13日 12:53
CVE-2022-29072 7-Zip提权漏洞 0day –
关于 7-zip 7-Zip 是开源的免费压缩/解压软件。大部分代码都在 GNU LGPL 许可下。代码的某些部分在 BSD 3 条款许可下。代码的某些部分也有 unRAR 许可限制。阅读 7-Zip 许可证信息。 您可以在任...
2022年4月24日 12:06
-CVE-2016-10134 zabbix sql注入
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现-CVE-2016-10134 zabbix sql注入 zabbix是一个基于WEB界面的提供分布式系统监视以及网络监视功能的企业级的开源解决方案。zabbix能监视...
2023年2月10日 11:26内存镜像制作及分析
Linux 内存镜像制作 Linux下有Dumplt for Linux、不过没有release、可以自行编译,项目地址 #https://github.com/MagnetForensics/dumpit-linux 有编译好的版本可以直接下载 #https://github.co...
2026年3月1日 15:46
【云安全】关于云上攻防AccessKey标识特征整理(附实战案例2篇)
前言 对于云场景的渗透,现在已经层出不穷,获得AK和SK,也是云安全渗透中重要的一环。 通常,我们会在一些敏感的配置文件或者通过未授权访问、任意文件读取漏洞等方式,来寻找AK和SK。 通常情...
2024年3月1日 22:01
